Stand: 2026-11-06
Die Schulungspflicht nach § 38 Abs. 3 behandelt die Seite NIS2-Schulung der Geschäftsleitung; welche Maßnahmen § 30 im Einzelnen fordert, steht auf der Seite zu § 30 BSIG, alle Pflichten im Überblick in der Übersicht der NIS2-Pflichten. Die Darstellung ist allgemeine Information zum BSIG in der Fassung vom 22.10.2026, keine Rechtsberatung; die Einordnung im Einzelfall ist rechtlich zu prüfen.
Was steht in § 38 BSIG?
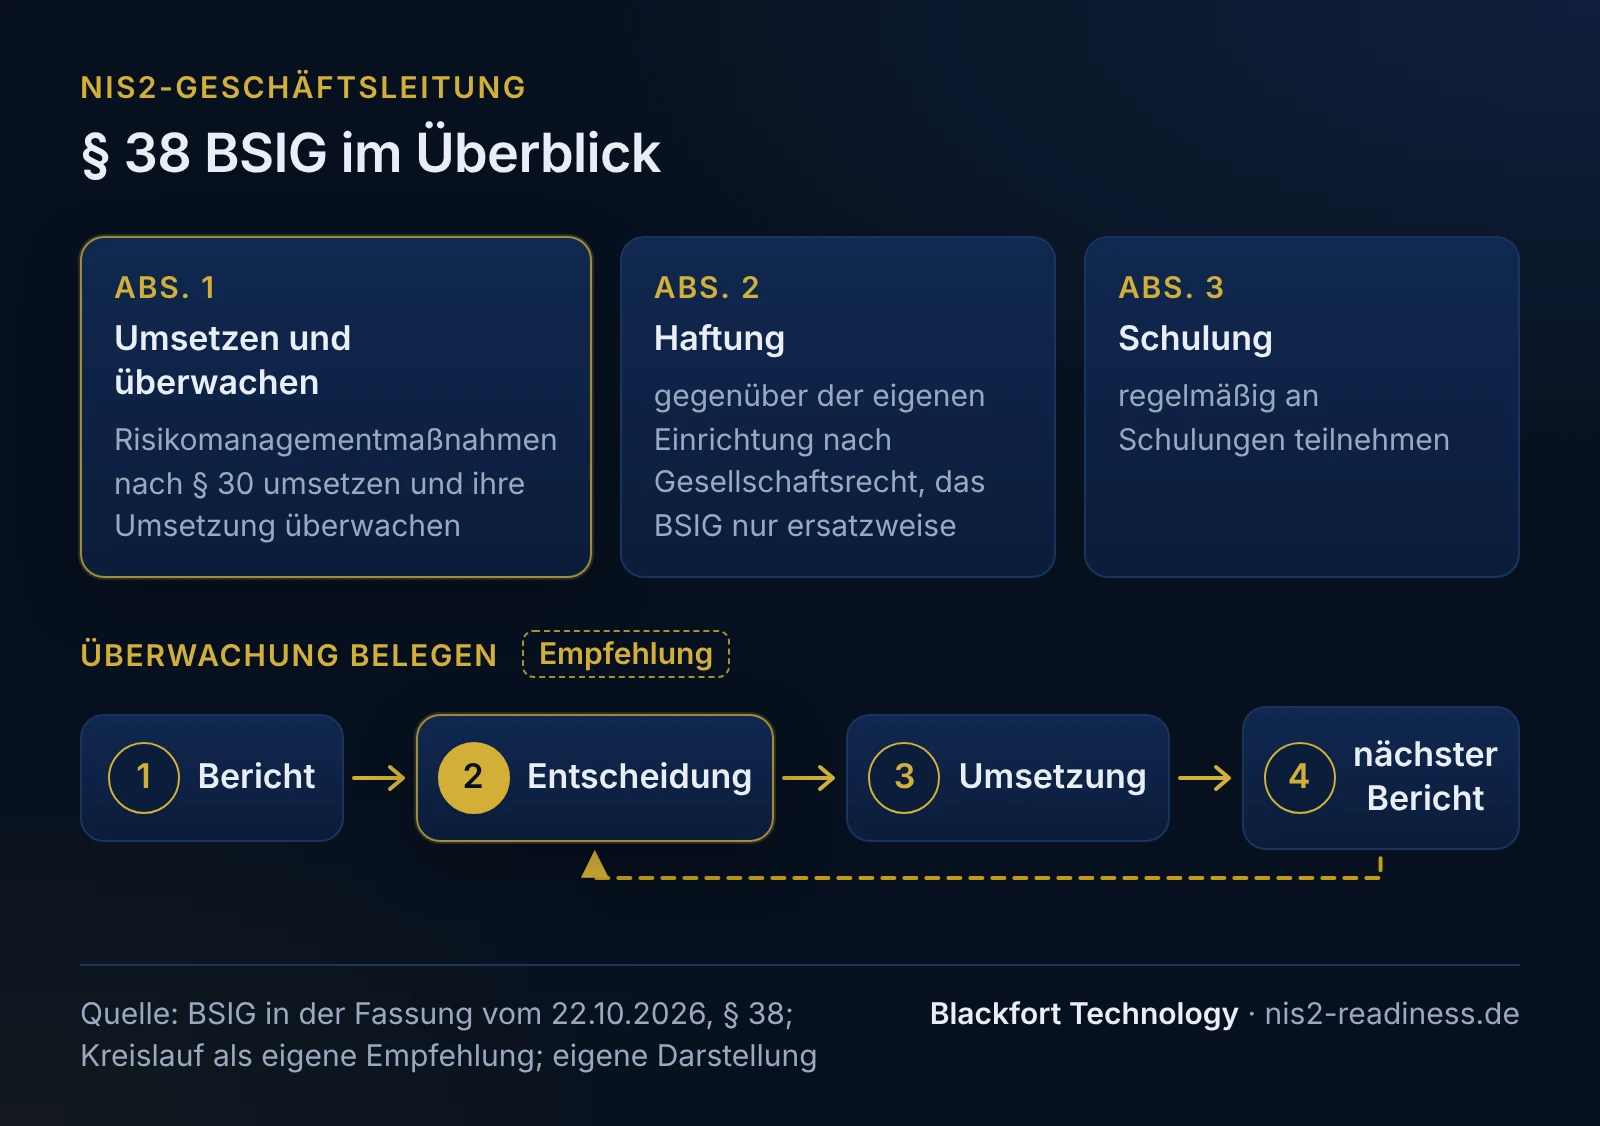
§ 38 regelt in drei Absätzen Umsetzung, Haftung und Schulung. Er gilt seit dem 06.12.2025 ohne allgemeine Übergangsfrist, unabhängig davon, ob die Einrichtung schon beim BSI registriert ist.
| Absatz | Inhalt | Was daraus praktisch folgt |
|---|---|---|
| Abs. 1 | Die Geschäftsleitung ist verpflichtet, die nach § 30 zu ergreifenden Risikomanagementmaßnahmen umzusetzen und ihre Umsetzung zu überwachen. | Maßnahmen beschließen, Mittel bereitstellen, Stand regelmäßig abfragen, bei Abweichungen entscheiden |
| Abs. 2 | Verletzt sie diese Pflichten, haftet sie ihrer Einrichtung für einen schuldhaft verursachten Schaden nach dem Gesellschaftsrecht der Rechtsform; nach dem BSIG nur, wenn das Gesellschaftsrecht keine solche Regel enthält. | Innenhaftung gegenüber dem eigenen Unternehmen, siehe unten |
| Abs. 3 | Die Geschäftsleitung muss regelmäßig an Schulungen teilnehmen. | Schulung jeder Person der Geschäftsleitung, Nachweis aufbewahren (Details) |
Geschäftsleitung im Sinne des BSIG ist jede natürliche Person, die nach Gesetz, Satzung oder Gesellschaftsvertrag zur Führung der Geschäfte und zur Vertretung der Einrichtung berufen ist (§ 2 Nr. 13). Bei einer GmbH sind das die Geschäftsführerinnen und Geschäftsführer, bei einer AG die Mitglieder des Vorstands.
Die NIS2-Richtlinie formuliert in Art. 20 Abs. 1 etwas anders: Dort „billigen“ die Leitungsorgane die Maßnahmen und überwachen ihre Umsetzung. Das deutsche Gesetz verlangt mit „umsetzen“ mehr als eine Freigabe. Für Einrichtungen in Deutschland gilt der Wortlaut des BSIG.
Was heißt „umsetzen und überwachen“ im Alltag?
Umsetzen heißt, dass die Geschäftsleitung dafür sorgt, dass die Maßnahmen nach § 30 tatsächlich ergriffen werden: geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, deren Einhaltung die Einrichtung dokumentiert (§ 30 Abs. 1). Überwachen heißt, sich regelmäßig über den Stand unterrichten zu lassen und einzugreifen, wenn etwas nicht läuft.
Aus unserer Sicht gehören dazu fünf Tätigkeiten, die sich in keinem Unternehmen vollständig abgeben lassen:
- Ziele und Rahmen festlegen: Sicherheitsleitlinie und Risikobereitschaft beschließen, also festlegen, welche Risiken das Unternehmen nicht eingehen will.
- Zuständigkeiten vergeben: eine Person benennen, die für die Informationssicherheit verantwortlich ist und direkt an die Geschäftsleitung berichtet.
- Mittel bereitstellen: Budget, Arbeitszeit und Dienstleister freigeben, die der Maßnahmenplan braucht.
- Stand abfragen: in festen Abständen einen Bericht entgegennehmen und lesen.
- Entscheiden: Verzögerungen, Zielkonflikte und verbleibende Risiken entscheiden, statt sie offen zu lassen.
Für die elf digitalen Einrichtungsarten, für die die Durchführungsverordnung (EU) 2024/2690 gilt (etwa Cloud-Anbieter, Rechenzentren und Managed Service Provider, vollständig im Sektorenverzeichnis), ist das genauer geregelt. Für alle anderen Einrichtungen sind diese Regeln keine Pflicht, aber ein brauchbarer Maßstab:
| Anforderung der Durchführungsverordnung | Anhang Nr. |
|---|---|
| Mindestens eine Person ist gegenüber den Leitungsorganen direkt für die Netz- und Informationssicherheit verantwortlich. | 1.2.3 |
| Die Leitungsorgane werden regelmäßig über den Stand unterrichtet. | 2.2.1 |
| Das Sicherheitskonzept wird mindestens jährlich überprüft. | 1.1.2 |
| Die Leitungsorgane oder befugte, rechenschaftspflichtige Personen akzeptieren die Ergebnisse der Risikobewertung und die Restrisiken; an die Leitung wird angemessen berichtet. | 2.1.1 |
Was darf die Geschäftsleitung delegieren, was nicht?
Die Arbeit an den Maßnahmen darf die Geschäftsleitung verteilen, die Überwachung nicht. § 38 Abs. 1 richtet beide Pflichten an die Geschäftsleitung selbst. Das BSI drückt es so aus: Die Wahl des Umsetzungsweges ist frei, die Verantwortung für das gesetzlich geforderte Sicherheitsniveau liegt vollständig bei der Unternehmensleitung.
| Aufgabe | übertragbar an | was bei der Geschäftsleitung bleibt |
|---|---|---|
| Risikoanalyse, Maßnahmenplan, Richtlinien | Informationssicherheitsbeauftragte, IT-Leitung, Beratung | Freigabe des Plans, Risikobereitschaft, Entscheidung über verbleibende Risiken |
| Technischer Betrieb (Backup, Patches, MFA) | eigene IT, IT-Dienstleister | Auswahl und Steuerung der Dienstleister, Kontrolle der Ergebnisse |
| Meldung erheblicher Sicherheitsvorfälle | benannte Personen, auch ein ermächtigter Dienstleister | Verantwortung für Meldung und Inhalt bleibt bei der Einrichtung (BSI) |
| Bericht über den Stand | Informationssicherheitsbeauftragte | Bericht lesen, nachfragen, entscheiden, Entscheidung festhalten |
Hat die Geschäftsleitung mehrere Mitglieder und eine Geschäftsverteilung, kann das Thema in einem Ressort liegen. Das BSIG nennt trotzdem jede einzelne Person der Geschäftsleitung als Adressat (siehe FAQ unten).
Einen externen Informationssicherheitsbeauftragten zu bestellen, ist ein möglicher Weg, die Arbeit zu verteilen. Wie das als Leistung aussieht, beschreibt Blackfort Technology auf der Seite externer Informationssicherheitsbeauftragter.
Wie belegt die Geschäftsleitung ihre Überwachung?
Am besten mit Unterlagen, die zeigen, dass sie informiert war und entschieden hat. Eine gesetzliche Form oder ein Turnus ist dafür nicht vorgegeben. Die Einhaltung der Maßnahmen nach § 30 Abs. 1 ist aber zu dokumentieren, und auf Anordnung des BSI muss eine Einrichtung nachweisen, dass sie die Vorgaben umgesetzt hat.
Geeignete Nachweisbeispiele, getrennt nach Herkunft:
| Herkunft | Beispiel |
|---|---|
| Gesetzliche Pflicht | Dokumentation der Maßnahmen nach § 30 Abs. 1 Satz 3; Schulungsnachweise nach § 38 Abs. 3 |
| Fachliche Empfehlung | beschlossene Sicherheitsleitlinie mit Datum; schriftliche Benennung der verantwortlichen Person; Berichte an die Geschäftsleitung mit Protokoll der Entscheidungen; Freigabe von Maßnahmenplan und Budget |
| Blackfort-Beispiel | Quartalsbericht nach der Vorlage unten, mit Abschnitt „Entscheidungen erforderlich“ und Protokollvermerk, unterschrieben von allen Mitgliedern der Geschäftsleitung |
Ein Bericht allein belegt wenig, wenn nie etwas daraus folgt. Aussagekräftig wird er, wenn spätere Berichte zeigen, dass beschlossene Maßnahmen umgesetzt wurden oder warum nicht.
Wie haften Geschäftsführer nach NIS2 (§ 38 Abs. 2 BSIG)?
§ 38 Abs. 2 regelt eine Innenhaftung: Die Geschäftsleitung haftet ihrer eigenen Einrichtung für einen schuldhaft verursachten Schaden, und zwar nach den Regeln des Gesellschaftsrechts, die für die Rechtsform gelten. Das BSIG selbst greift nur ein, wenn das Gesellschaftsrecht keine solche Regel enthält.
Für die GmbH steht diese Regel in § 43 GmbHG: Geschäftsführer haben die Sorgfalt eines ordentlichen Geschäftsmannes anzuwenden und haften der Gesellschaft für Schäden aus der Verletzung ihrer Obliegenheiten. Für die AG gilt § 93 AktG; dort trägt das Vorstandsmitglied im Streitfall die Beweislast dafür, dass es sorgfältig gehandelt hat. § 38 Abs. 2 BSIG knüpft die Haftung für Verstöße gegen § 38 Abs. 1 an diese bekannten Regeln. Eine Haftung gegenüber Kunden oder Dritten regelt er nicht. Ob sich eine Haftung gegenüber Dritten aus anderen Vorschriften ergibt, etwa aus Vertrag oder Deliktsrecht, ist im Einzelfall zu prüfen.
Drei Abgrenzungen helfen bei der Einordnung:
- Bußgelder: § 65 BSIG enthält keinen eigenen Bußgeldtatbestand für § 38. Die Tatbestände knüpfen an Pflichten der Einrichtung an, etwa an nicht ergriffene oder nicht dokumentierte Maßnahmen nach § 30 oder eine versäumte Meldung nach § 32. Nach dem allgemeinen Ordnungswidrigkeitenrecht kann sich ein Bußgeld aber auch gegen die Mitglieder der Geschäftsleitung richten, die für die Einrichtung handeln (§ 9 OWiG), und daneben gegen die Einrichtung selbst (§ 30 OWiG). Die Höhe hängt vom Tatbestand ab; Einzelheiten stehen in der Pflichtenübersicht.
- Aufsicht: Bei besonders wichtigen Einrichtungen kann die zuständige Aufsichtsbehörde als letztes Mittel unzuverlässigen Geschäftsleitungen die Tätigkeit vorübergehend untersagen, wenn die Einrichtung Anordnungen des BSI trotz Fristsetzung nicht befolgt hat (§ 61 Abs. 9). Bei wichtigen Einrichtungen prüft das BSI nur, wenn Tatsachen einen Verstoß nahelegen (§ 62).
- Einzelfall: Ob im konkreten Fall ein Schaden, ein Verschulden und eine Pflichtverletzung vorliegen, ist eine Rechtsfrage, die eine Anwältin oder ein Anwalt für Gesellschaftsrecht beantworten sollte.
Für wen gilt § 38 nicht?
§ 38 gilt für die Geschäftsleitungen besonders wichtiger und wichtiger Einrichtungen. Ausgenommen sind nach § 28 Abs. 5 und 6 unter anderem Betreiber öffentlicher Telekommunikationsnetze und Anbieter öffentlich zugänglicher Telekommunikationsdienste, bestimmte Betreiber im Energiebereich, Finanzunternehmen unter DORA sowie die gematik und Betreiber von Diensten der Telematikinfrastruktur. Die Ausnahmen haben Rückausnahmen, etwa wenn weitere Tätigkeiten unter Anlage 1 oder 2 hinzukommen; die Einzelheiten erklärt die Seite NIS2-Betroffenheit prüfen. Für TK-Anbieter beschreibt Blackfort Technology die Rechtslage auf der Seite TK-Anbieter unter NIS2 und TKG. In der Bundesverwaltung gilt § 38 nicht (§ 29 Abs. 2); die Schulungspflicht der Leitung steht dort in § 43 Abs. 2.
Beispiel: ein Hersteller mit zwei Geschäftsführern
Fiktives Beispiel, kein Kunde. Ein Hersteller von Messtechnik mit 160 Beschäftigten fällt unter Anlage 2 (Herstellung von elektronischen und optischen Erzeugnissen) und ist damit wichtige Einrichtung. Die GmbH hat zwei Geschäftsführer: Der kaufmännische Geschäftsführer ist für IT zuständig, der technische für Produktion und Entwicklung. Die IT besteht aus drei Personen, Netzwerk und Firewall betreut ein Dienstleister. Eine Mitarbeiterin der IT ist als Informationssicherheitsbeauftragte benannt, mit direktem Berichtsweg an beide Geschäftsführer.
Die Geschäftsführung beschließt einen Maßnahmenplan für zwölf Monate (siehe Maßnahmenplan) und vereinbart einen Bericht je Quartal. Der Bericht geht an beide Geschäftsführer, wird in der Geschäftsführerrunde besprochen, und die Entscheidungen werden im Protokoll festgehalten. Der folgende Bericht für das dritte Quartal 2026 zeigt, wie das aussieht.
Vorlage: Bericht an die Geschäftsleitung (Quartal)
Die Vorlage ist unsere Empfehlung; Aufbau und Rhythmus schreibt das Gesetz nicht vor. Die Werte stammen aus dem fiktiven Beispiel oben.
1. Kopf
| Feld | Beispielwert |
|---|---|
| Berichtszeitraum | 01.07.2026-30.09.2026 (Q3) |
| Erstellt von | Informationssicherheitsbeauftragte (Rolle) |
| Empfänger | alle Mitglieder der Geschäftsführung |
| Besprochen am | 14.10.2026, Geschäftsführerrunde |
| Grundlage | Maßnahmenplan vom 15.01.2026, Risikoanalyse Stand 30.06.2026 |
2. Stand der Maßnahmen nach § 30 Abs. 2 BSIG
| Bereich | Stand | Veränderung zu Q2 | nächster Schritt, fällig |
|---|---|---|---|
| Nr. 1 Risikoanalyse, Sicherheitskonzept | grün | Risikoanalyse aktualisiert | jährliche Überprüfung, 30.06.2027 |
| Nr. 2 Bewältigung von Sicherheitsvorfällen | gelb | Meldeprozess beschlossen | Meldeübung, 30.11.2026 |
| Nr. 3 Backup, Wiederherstellung, Krisenmanagement | grün | Wiederherstellungstest ERP bestanden | Test Dateiserver, 31.01.2027 |
| Nr. 4 Lieferkette | gelb | 9 von 12 kritischen Dienstleistern bewertet | restliche 3, 31.12.2026 |
| Nr. 5 Erwerb, Entwicklung, Wartung, Schwachstellen | gelb | Patchfristen festgelegt | Schwachstellenscan monatlich ab 11/2026 |
| Nr. 6 Wirksamkeit bewerten | rot | keine | Kennzahlenset beschließen, 14.01.2027 |
| Nr. 7 Schulung und Sensibilisierung | gelb | Quote 78 % | Nachschulung, 15.12.2026 |
| Nr. 8 Kryptografie | grün | unverändert | - |
| Nr. 9 Personal, Zugriff, Anlagenverwaltung | gelb | Berechtigungsreview ERP erledigt | Review Produktionsnetz, 28.02.2027 |
| Nr. 10 MFA, gesicherte Kommunikation | gelb | MFA-Abdeckung 87 % (Q2: 64 %) | 100 %, 31.12.2026 |
3. Kennzahlen
| Kennzahl | Q2 | Q3 | Ziel |
|---|---|---|---|
| Konten mit MFA (alle Benutzerkonten) | 64 % | 87 % | 100 % |
| Fernzugänge mit MFA | 100 % | 100 % | 100 % |
| kritische Sicherheitsupdates innerhalb von 14 Tagen | 72 % | 91 % | 95 % |
| Wiederherstellung ERP im Test (Stunden) | nicht getestet | 5 | höchstens 8 |
| Beschäftigte mit abgeschlossener Schulung | 41 % | 78 % | 95 % |
| offene Risiken der Stufe „hoch“ | 5 | 3 | 0 ohne Entscheidung |
4. Sicherheitsvorfälle und Meldungen
Zwei Sicherheitsvorfälle im Quartal: ein Phishing-Konto (gesperrt nach 40 Minuten, kein Datenabfluss festgestellt) und ein Ausfall der Firewall für 2 Stunden (Hardwaredefekt). Beide wurden nach dem Meldeprozess bewertet; keiner war ein erheblicher Sicherheitsvorfall, keine Meldung an das BSI. Bewertung und Begründung liegen im Vorfallregister.
5. Entscheidungen erforderlich
| Nr. | Vorlage | Empfehlung |
|---|---|---|
| E1 | Budget für die Trennung von Büro- und Produktionsnetz freigeben (Angebot liegt vor) | freigeben, Umsetzung Q1 2027 |
| E2 | Steuerungsrechner einer Altanlage kann bis zum Austausch im Q2 2027 nicht aktualisiert werden | Übergangsmaßnahmen beschließen (Netztrennung, kein Fernzugriff), Termin für den Austausch verbindlich festlegen |
| E3 | Schulung der Geschäftsführung nach § 38 Abs. 3 | Termin für beide Geschäftsführer im Q4 festlegen |
6. Protokollvermerk
| Feld | Beispielwert |
|---|---|
| Kenntnisnahme | beide Geschäftsführer, 14.10.2026 |
| Beschlüsse | E1 freigegeben; E2 Übergangsmaßnahmen beschlossen, Austausch bis 30.06.2027; E3 Termin 26.11.2026 |
| Nachverfolgung | Umsetzung der Beschlüsse im Bericht Q4 |
| Unterschriften | beide Mitglieder der Geschäftsführung |
Zu Entscheidung E2: Das BSI weist darauf hin, dass das BSIG angemessene, wirksame und verhältnismäßige Maßnahmen fordert, während ISO 27001 Risikoakzeptanz erlaubt. Ein Risiko einfach hinzunehmen, ist deshalb kein sicherer Weg; im Beispiel beschließt die Geschäftsführung Übergangsmaßnahmen und einen festen Termin. Wie die Risiken bewertet werden, zeigt die Seite Risikoanalyse.
Drei typische Lücken
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Bericht ohne Entscheidungen | Der Bericht listet nur den Stand auf. | Die Überwachung ist kaum belegbar, Verzögerungen bleiben liegen. | Abschnitt „Entscheidungen erforderlich“ und Protokollvermerk mit Beschlüssen |
| Delegation ohne Rückmeldung | Die Aufgabe wurde an die IT oder einen Dienstleister abgegeben, ein Berichtsweg fehlt. | Die Geschäftsleitung kennt den Stand nicht und kann nicht eingreifen. | verantwortliche Person schriftlich benennen, direkter Berichtsweg, feste Termine |
| Nur ein Mitglied der Geschäftsleitung informiert | Das Thema liegt in einem Ressort. | Die übrigen Mitglieder können ihre eigene Überwachung nicht belegen. | Bericht an alle Mitglieder, gemeinsame Kenntnisnahme im Protokoll |
Wie Blackfort Technology unterstützt
Wir richten mit Ihnen den Berichtsweg ein, liefern den ersten Bericht auf Grundlage Ihres tatsächlichen Stands und begleiten die Besprechung mit der Geschäftsleitung. Ein guter Ausgangspunkt ist die NIS2-Gap-Analyse, deren Ergebnis sich direkt als erster Bericht verwenden lässt.
Häufige Fragen
Kann die Geschäftsleitung ihre Pflichten nach § 38 an einen Informationssicherheitsbeauftragten abgeben?+
Gibt es ein Bußgeld gegen den Geschäftsführer nach § 38?+
Wie oft muss die Geschäftsleitung über Informationssicherheit berichtet bekommen?+
Haftet auch ein Geschäftsführer, der für IT nicht zuständig ist?+
Muss die Geschäftsleitung Restrisiken selbst akzeptieren?+
Weiterlesen
Quellen
- § 38 BSIG: Umsetzungs-, Überwachungs- und Schulungspflicht für Geschäftsleitungen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- BSI-Gesetz vom 2. Dezember 2025, Gesamtausgabe, zuletzt geändert durch Art. 8 G v. 22.10.2026 (§§ 2, 28, 29, 30, 43, 61, 62, 65) (abgerufen am 2026-11-06)
- § 43 GmbHG: Haftung der Geschäftsführer (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 93 AktG: Sorgfaltspflicht und Verantwortlichkeit der Vorstandsmitglieder (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 9 OWiG: Handeln für einen anderen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- § 30 OWiG: Geldbuße gegen juristische Personen und Personenvereinigungen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- Richtlinie (EU) 2022/2555 (NIS‑2-Richtlinie), Art. 20 (abgerufen am 2026-11-06)
- Durchführungsverordnung (EU) 2024/2690, Anhang Nr. 1.1.2, 1.2.3, 2.1.1, 2.2.1 (abgerufen am 2026-11-06)
- BSI: Onepager „ISO/IEC 27001 im Kontext NIS‑2/BSIG“, Version 1.0 vom 01.04.2026 (abgerufen am 2026-11-06)
- BSI: Allgemeine FAQ zu NIS‑2 (abgerufen am 2026-11-06)
- BSI: Infopaket NIS‑2-Meldepflicht (stellvertretende Meldung durch Dienstleister) (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).