Stand: 2026-11-06
Welche Pflichten es gibt, steht in der Übersicht der NIS2-Anforderungen; was die zehn Maßnahmenbereiche im Einzelnen verlangen, auf der Seite § 30 BSIG mit Checkliste.
Haben wir für die Umsetzung zwölf Monate Zeit?
Nein. Das BSIG ist mit dem NIS2-Umsetzungsgesetz am 06.12.2025 in Kraft getreten und sieht keine allgemeine Übergangsfrist vor; nach dem BSI müssen betroffene Unternehmen ihre Pflichten grundsätzlich unmittelbar erfüllen. Ein Maßnahmenplan ändert daran nichts. Er ist das Werkzeug, mit dem Sie bestehende Lücken geordnet schließen und gegenüber Geschäftsleitung und Aufsicht zeigen, dass Sie das tun.
Die NIS2-Richtlinie verpflichtet außerdem die Mitgliedstaaten sicherzustellen, dass eine Einrichtung, die feststellt, dass sie Maßnahmen nicht nachkommt, unverzüglich die erforderlichen Korrekturmaßnahmen ergreift (Art. 21 Abs. 4 RL (EU) 2022/2555). Im BSIG steht das nicht wörtlich; fachlich ist es der richtige Maßstab. Für den Plan heißt das: Was schnell geht und viel bewirkt, kommt sofort, auch wenn das Gesamtprojekt länger dauert.
Welche Sofortmaßnahmen kommen zuerst?
Ins Sofortpaket gehören Pflichten mit kurzer Frist, die Verantwortung der Leitung und technische Schutzmaßnahmen, die ohne lange Konzeptarbeit wirken. Die Auswahl ist unsere Empfehlung; das Gesetz schreibt keine Reihenfolge vor.
| Sofortmaßnahme | Warum zuerst | Fundstelle | Mehr |
|---|---|---|---|
| Einstufung prüfen und schriftlich festhalten | Das BSI teilt die Betroffenheit nicht mit; die Einrichtung stuft sich selbst ein. Alles Weitere hängt davon ab. | § 28 BSIG | Betroffenheit |
| Registrierung prüfen und, falls offen, nachholen | Frist drei Monate nach Eintritt; für am 06.12.2025 Betroffene ist sie abgelaufen, das BSI ruft zur umgehenden Registrierung auf. | § 33 BSIG | Registrierung |
| Meldekette einrichten: wer erkennt, wer entscheidet, wer meldet, Vertretung | Die frühe Erstmeldung ist spätestens 24 Stunden nach Kenntnis fällig; das BSI erwartet Alarmierungswege auch außerhalb der Geschäftszeiten. | § 32 BSIG | Meldepflicht |
| Geschäftsleitung beschließt Plan, Rollen und Budget | Die Geschäftsleitung muss die Maßnahmen umsetzen und ihre Umsetzung überwachen; ohne Beschluss fehlt beides. | § 38 Abs. 1 BSIG | Geschäftsleitung |
| Schulung der Geschäftsleitung terminieren | Jede Person der Geschäftsleitung muss regelmäßig geschult werden; das BSI empfiehlt eine ausführliche Initialschulung. | § 38 Abs. 3 BSIG | Schulung der Geschäftsleitung |
| Schnelle Schutzmaßnahmen: MFA für Fernzugänge und Administratorkonten, getrennt aufbewahrte Datensicherung prüfen | Beides fällt unter § 30 Abs. 2 Nr. 10 bzw. Nr. 3 und schließt bekannte Angriffswege, bevor die Risikoanalyse fertig ist (fachliche Empfehlung). | § 30 Abs. 2 BSIG | § 30 BSIG |
Wer vor der Registrierung einen erheblichen Sicherheitsvorfall erleidet, meldet laut BSI über ein Online-Formular im Melde- und Informationsportal. Die Meldekette sollte deshalb nicht auf die Registrierung warten.
In welcher Reihenfolge folgen die weiteren Schritte?
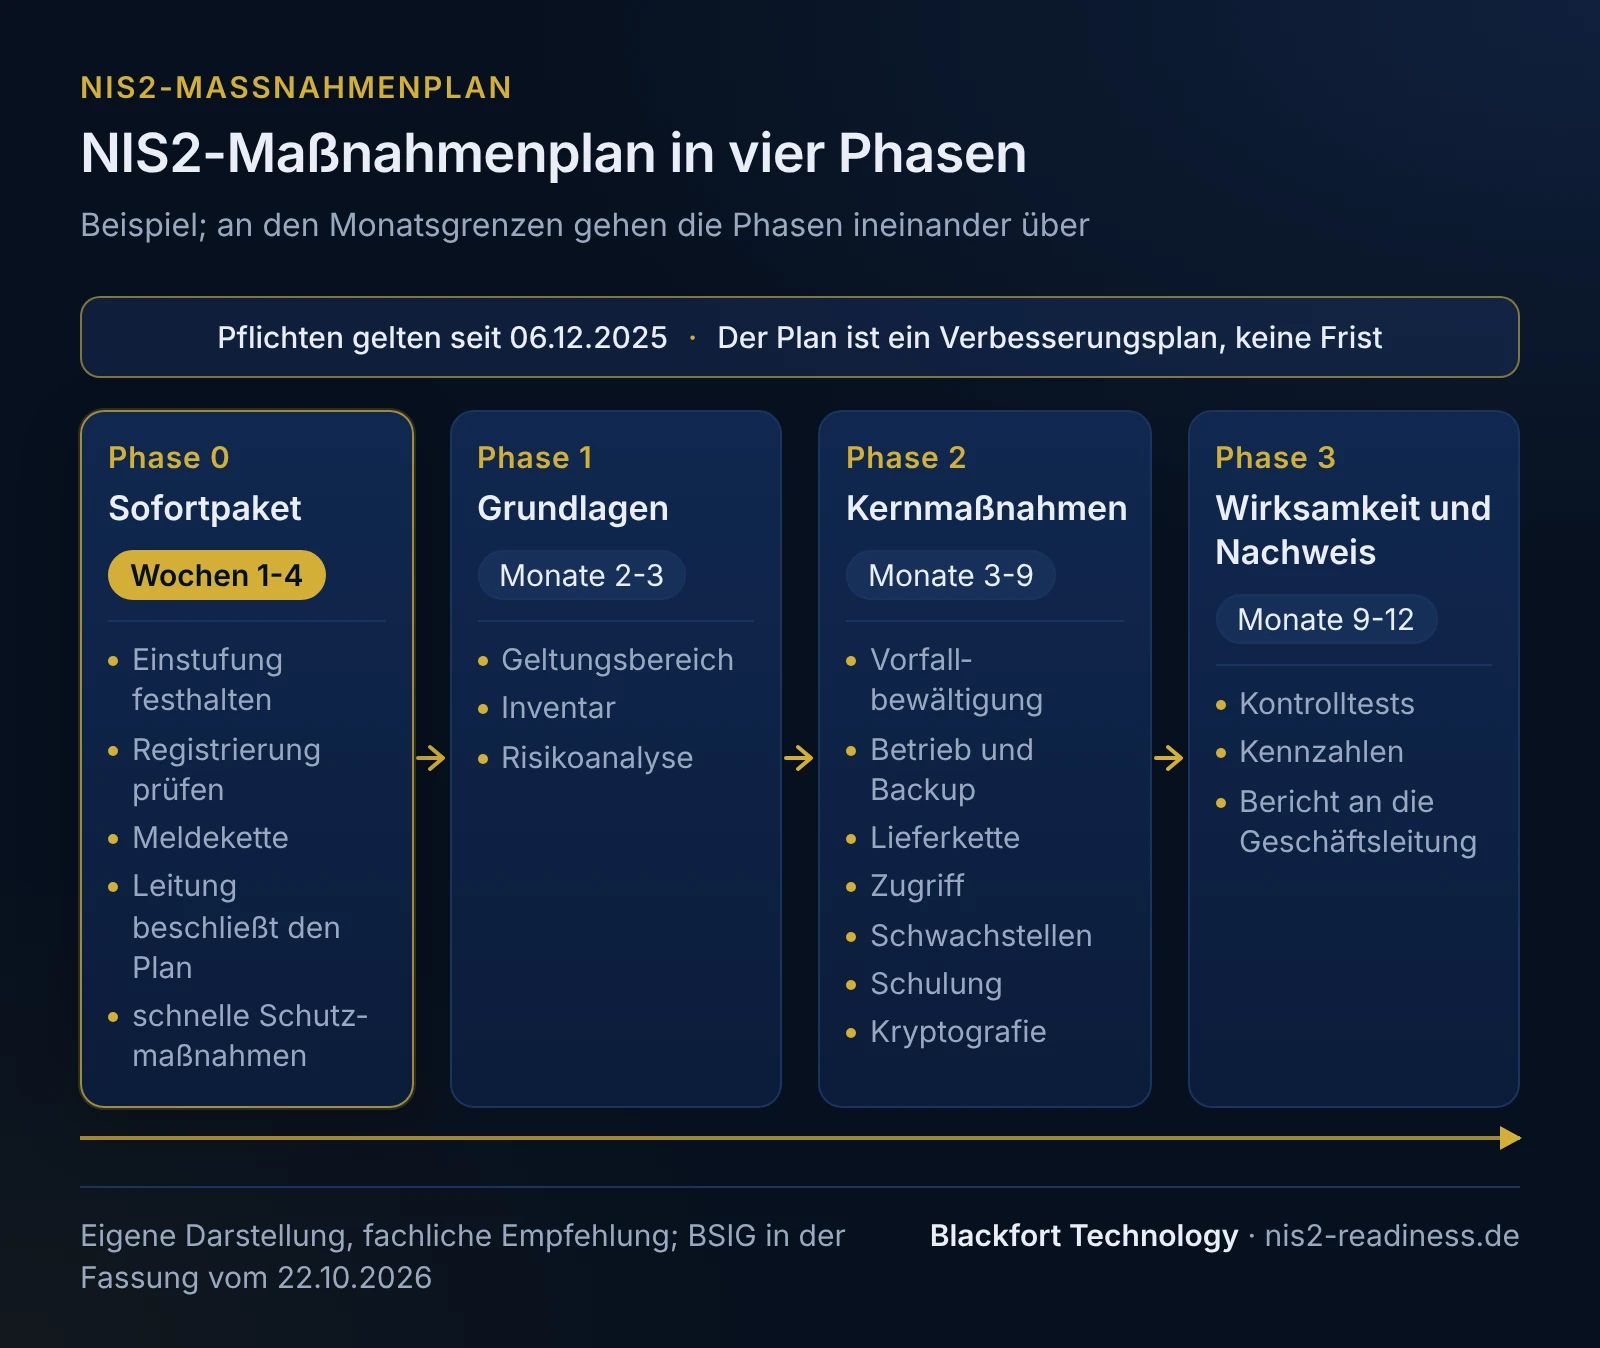
Nach dem Sofortpaket folgen drei Phasen. Die Reihenfolge ergibt sich aus Abhängigkeiten: Ohne Inventar keine Risikoanalyse, ohne Risikoanalyse keine begründete Auswahl der Maßnahmen. § 30 Abs. 1 Satz 2 bemisst die Verhältnismäßigkeit unter anderem an der Risikoexposition; die Risikoanalyse liefert dafür die Grundlage.
- Grundlagen: Geltungsbereich festlegen (die ganze Einrichtung), Inventar der Systeme, Dienste und Dienstleister, Risikoanalyse mit Behandlungsplan.
- Kernmaßnahmen: die zehn Bereiche nach § 30 Abs. 2, priorisiert nach dem Behandlungsplan.
- Wirksamkeit und Nachweis: Kontrolltests, Kennzahlen, Bericht an die Geschäftsleitung, Plan fortschreiben.
Was hängt wovon ab?
| Schritt | setzt voraus | weil |
|---|---|---|
| Risikoanalyse | Inventar der Systeme, Prozesse und Dienstleister | nur bekannte Werte lassen sich bewerten |
| Auswahl und Umfang der Maßnahmen | Risikoanalyse mit Behandlungsplan | die Verhältnismäßigkeit muss begründbar sein |
| Lieferantenverträge anpassen | Lieferantenverzeichnis mit Kritikalität | Verträge werden nach Bedeutung des Lieferanten priorisiert |
| Meldeübung | Vorfallprozess mit Rollen und Meldekette | geübt wird ein beschriebener Ablauf |
| Wiederherstellungstest | Backup-Konzept und Wiederanlaufziele | der Test braucht ein Soll, gegen das er misst |
| Wirksamkeitsbewertung | Maßnahmen, die eine Weile laufen | bewertet wird der laufende Betrieb |
| Bericht an die Geschäftsleitung | Status je Arbeitspaket mit Nachweis | die Überwachung nach § 38 Abs. 1 stützt sich darauf |
Wer ist verantwortlich?
Gesetzlich verantwortlich ist die Geschäftsleitung (§ 38 Abs. 1). Die übrigen Rollen sind unsere Empfehlung für Unternehmen mit kleiner IT:
| Rolle | Aufgabe im Plan |
|---|---|
| Geschäftsleitung | beschließt Plan und Budget, nimmt monatlich oder vierteljährlich den Status ab, entscheidet über Risiken, die bleiben |
| Verantwortliche Person für Informationssicherheit | steuert den Plan, führt Risikoanalyse und Nachweisregister, berichtet an die Geschäftsleitung; intern oder als externer Informationssicherheitsbeauftragter |
| IT-Leitung oder IT-Dienstleister | technische Umsetzung, Backup, Zugriff, Patches, MFA |
| Einkauf | Lieferantenverzeichnis, Sicherheitsklauseln in Verträgen |
| Personal | Ein- und Austritt, Schulung der Beschäftigten |
| Fachbereiche, Produktion | bewerten Folgen von Ausfällen, wirken an Notfallplänen mit |
Ein IT-Dienstleister kann auch zur Meldung an das BSI ermächtigt werden. Die Verantwortung für den Vorfall und den Inhalt der Meldung bleibt laut BSI bei der Einrichtung.
Woran erkennen Sie, dass ein Arbeitspaket fertig ist?
Jedes Paket braucht ein prüfbares Abschlusskriterium und einen Nachweis. Ohne beides kann die Geschäftsleitung den Fortschritt nicht überwachen. Beispiele (unsere Empfehlung):
| Arbeitspaket | Abschlusskriterium | Nachweis |
|---|---|---|
| Einstufung | Ergebnis mit Begründung schriftlich, von der Geschäftsleitung bestätigt | Einstufungsvermerk |
| Meldekette | Rollen, Vertretung und Erreichbarkeit rund um die Uhr festgelegt, Zugang zum Meldeweg getestet | Meldeprozess, Alarmierungsliste |
| Risikoanalyse | alle Prozesse im Geltungsbereich bewertet, Behandlungsplan freigegeben | Risikoregister, Freigabevermerk |
| Backup und Wiederherstellung | Wiederherstellung eines kritischen Systems getestet, Ergebnis gegen das Ziel bewertet | Testprotokoll |
| Lieferkette | kritische Lieferanten bewertet, Sicherheitsklauseln in neuen und verlängerten Verträgen | Lieferantenverzeichnis, Vertragsmuster |
| Wirksamkeit | erste Kontrolltests durchgeführt, Abweichungen mit Maßnahmen versehen | Prüfbericht, Kennzahlen |
Beispielplan über 12 Monate (Verbesserungsplan, keine Frist)
Fiktives Beispiel, kein Kunde. Ein Lebensmittelhersteller mit 140 Beschäftigten und industrieller Produktion ist als wichtige Einrichtung eingestuft (Anlage 2). Die Registrierung ist erledigt, sonst liegt wenig Dokumentation vor; die IT betreuen zwei eigene Beschäftigte und ein Systemhaus.
Wichtig: Der folgende Plan ist ein Verbesserungsplan. Er beschreibt, in welcher Reihenfolge das Unternehmen bestehende Lücken schließt. Er setzt keine Fristen für die gesetzlichen Pflichten; diese gelten seit dem 06.12.2025.
| Monat | Arbeitspaket | Verantwortlich | Voraussetzung | Abschlusskriterium |
|---|---|---|---|---|
| 1 | Sofortpaket: Einstufungsvermerk, Meldekette, MFA für Fernzugänge und Administratoren, Backup-Prüfung, Beschluss des Plans | Geschäftsführung, IT-Leitung | - | Vermerk unterschrieben, Meldekette getestet, MFA-Bericht liegt vor |
| 1-2 | Initialschulung der Geschäftsführung | Geschäftsführung | - | Teilnahmenachweis je Person |
| 2-3 | Inventar und Risikoanalyse | Informationssicherheit | Beschluss Monat 1 | Behandlungsplan freigegeben |
| 3-4 | Vorfallprozess und erste Meldeübung | IT-Leitung, Informationssicherheit | Meldekette | Übungsprotokoll mit Verbesserungen |
| 3-6 | Lieferantenverzeichnis, Bewertung, Vertragsklauseln | Einkauf | Inventar | kritische Lieferanten bewertet |
| 4-6 | Notfallhandbuch und Wiederherstellungstest Produktionssteuerung | IT-Leitung, Produktion | Risikoanalyse | Testprotokoll |
| 4-8 | Berechtigungskonzept und Review, Patch- und Schwachstellenprozess | IT-Leitung, Systemhaus | Inventar | Review protokolliert, Fristen je Schweregrad gelten |
| 5-8 | Schulung und Sensibilisierung der Beschäftigten | Personal | - | Teilnahmequote dokumentiert |
| 6-9 | Kryptokonzept, Vorgaben für Kommunikationswege | IT-Leitung | Inventar | Konzept freigegeben |
| 9-11 | Kontrolltests und Kennzahlen | Informationssicherheit | Maßnahmen in Betrieb | Prüfbericht |
| 12 | Bericht an die Geschäftsführung, Plan für das Folgejahr | Informationssicherheit, Geschäftsführung | Prüfbericht | Beschluss der Geschäftsführung |
Ein kleineres Unternehmen mit weniger Systemen kommt schneller voran, ein größeres mit vielen Standorten braucht länger. Dauer und Umfang hängen vom Ausgangsstand ab; der Plan ist deshalb eine Vorlage zum Anpassen.
Typische Lücken im Maßnahmenplan
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Plan wird als Schonfrist verstanden | Der Zeitplan wird mit einer gesetzlichen Frist verwechselt. | Einfache Maßnahmen bleiben monatelang liegen, obwohl die Pflichten gelten. | Sofortpaket vorziehen, Plan ausdrücklich als Verbesserungsplan beschließen. |
| Technik vor Risikoanalyse | Produkte werden gekauft, bevor die Risiken bekannt sind. | Ausgaben ohne Begründung, Lücken an anderer Stelle bleiben. | Risikoanalyse vor größeren Investitionen, Sofortmaßnahmen ausgenommen. |
| Pakete ohne Abschlusskriterium | Aufgaben wie „Backup verbessern“ ohne messbares Ziel. | Fortschritt nicht überprüfbar, die Überwachung durch die Geschäftsleitung bleibt formal. | Je Paket Kriterium und Nachweis festlegen, Status mit Nachweis berichten. |
Diese Seite ist eine allgemeine Information und keine Rechtsberatung. Welche Pflichten für Ihr Unternehmen gelten und wie dringend einzelne Lücken sind, ist im Einzelfall zu prüfen.
Häufige Fragen
Wann müssen die NIS2-Maßnahmen umgesetzt sein?+
Muss der Maßnahmenplan beim BSI eingereicht werden?+
Wer muss den Plan beschließen?+
Können wir mit ISO 27001 oder einem vorhandenen ISMS starten?+
Wie lange dauert die Umsetzung?+
Weiterlesen
- § 30 BSIG: die zehn NIS2-Maßnahmen mit Checkliste (Excel)
- NIS2-Anforderungen: alle Pflichten nach BSIG in einer Matrix
- NIS2: Wer ist betroffen? Betroffenheitsprüfung nach § 28 BSIG
- NIS2-Registrierung beim BSI: Frist, Angaben, Ablauf (§ 33)
- NIS2-Meldepflicht: Fristen und Meldeprozess nach § 32 BSIG
- § 38 BSIG: Pflichten und Haftung der Geschäftsleitung
- NIS2-Gap-Analyse in drei Stufen: Indikation, Gap, Roadmap
Quellen
- BSI-Gesetz (BSIG), Gesamtausgabe, zuletzt geändert durch Art. 8 G v. 22.10.2026 (abgerufen am 2026-11-06)
- BSIG § 30: Risikomanagementmaßnahmen (abgerufen am 2026-11-06)
- BSIG § 32: Meldepflichten (abgerufen am 2026-11-06)
- BSIG § 38: Pflichten der Geschäftsleitung (abgerufen am 2026-11-06)
- Richtlinie (EU) 2022/2555 (NIS‑2-Richtlinie), Art. 21 Abs. 4 (abgerufen am 2026-11-06)
- BSI: Allgemeine FAQ zu NIS‑2 (abgerufen am 2026-11-06)
- BSI: NIS‑2-regulierte Unternehmen (Einstieg, Registrierung) (abgerufen am 2026-11-06)
- BSI: Infopaket NIS‑2-Meldepflicht (abgerufen am 2026-11-06)
- BSI: Schulung für Geschäftsleitungen (Handreichung), Version 1.0 (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).