Stand: 2026-11-06
Die zehn Maßnahmenbereiche im Einzelnen stehen auf der Seite § 30 BSIG, die Reihenfolge der Umsetzung im NIS2-Maßnahmenplan. Ob Ihr Unternehmen überhaupt betroffen ist, klärt die Betroffenheitsprüfung.
Welche Anforderungen stellt NIS2 an Unternehmen?
NIS2 ist eine EU-Richtlinie (Richtlinie (EU) 2022/2555). In Deutschland gilt sie über das BSI-Gesetz (BSIG), das mit dem NIS2-Umsetzungsgesetz am 06.12.2025 in Kraft trat; diese Seite gibt die Fassung vom 22.10.2026 wieder. Adressaten sind besonders wichtige und wichtige Einrichtungen. Eine allgemeine Übergangsfrist gibt es nicht. Zeitlich gestaffelt sind nur einzelne Vorschriften zu kritischen Anlagen und Teile der Registrierung (§ 66 BSIG); die Pflichten aus §§ 30, 32 und 38 gelten seit dem Inkrafttreten, unabhängig davon, ob die Registrierung schon erledigt ist.
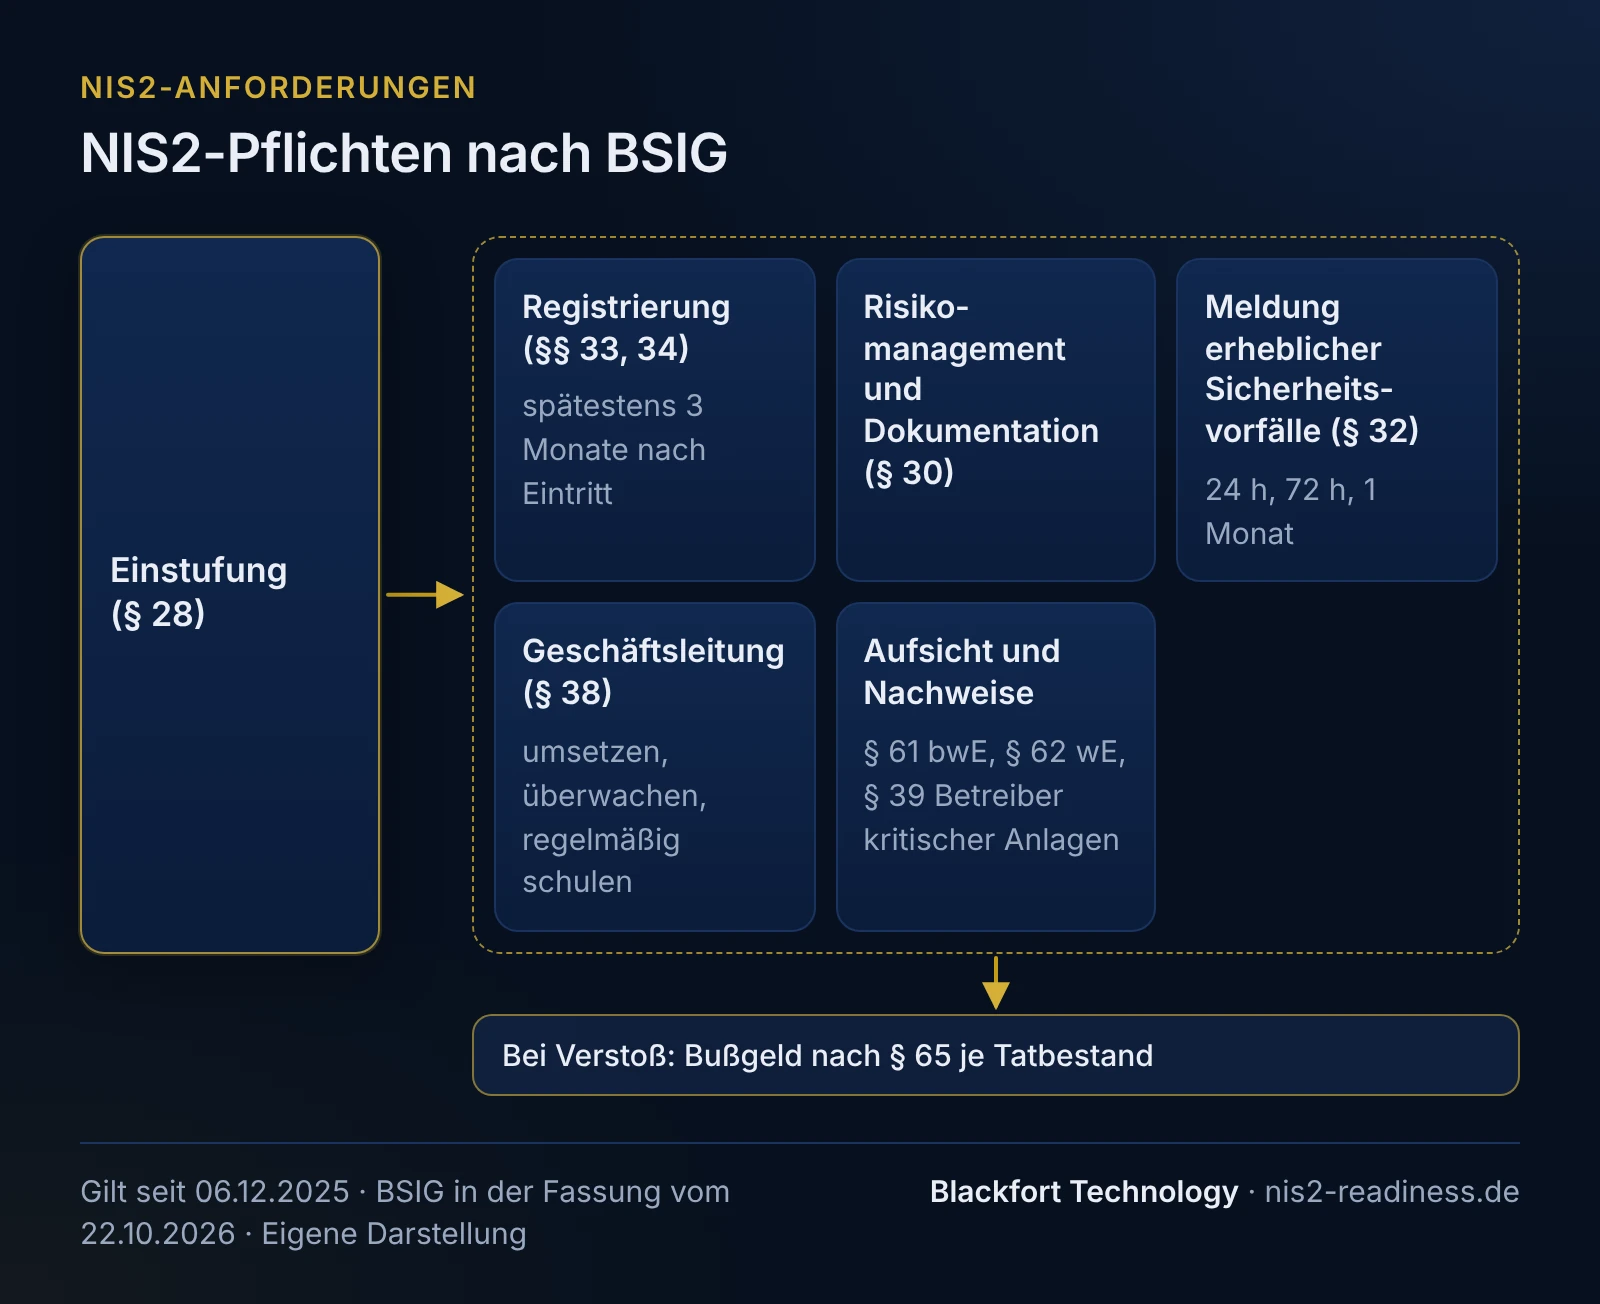
Pflichtenmatrix: Pflicht, Fundstelle, wer, ab wann
„bwE“ steht für besonders wichtige Einrichtungen, „wE“ für wichtige Einrichtungen. „Seit 06.12.2025“ gilt für Einrichtungen, die zu diesem Zeitpunkt betroffen waren; wer später eine Schwelle überschreitet, ist ab diesem Zeitpunkt betroffen (eigene Einordnung).
| Pflicht | Fundstelle | Wer | Ab wann | Vertiefung |
|---|---|---|---|---|
| Betroffenheit prüfen und Ergebnis festhalten (Voraussetzung aller weiteren Pflichten; das BSI teilt die Einstufung nicht mit) | § 28 BSIG, Anlagen 1 und 2 | jedes Unternehmen in einem der Sektoren | laufend, bei jeder Änderung von Größe oder Tätigkeit | Betroffenheit |
| Registrierung beim BSI | § 33 Abs. 1; zusätzlich § 34 für bestimmte digitale Einrichtungsarten | bwE, wE, Domain-Name-Registry-Dienstleister; auch die nach § 28 Abs. 5 und 6 ausgenommenen Einrichtungen | spätestens drei Monate nach Eintritt der Betroffenheit; für am 06.12.2025 Betroffene war das rechnerisch der 06.03.2026 | Registrierung |
| Änderungen der Registrierungsangaben melden | § 33 Abs. 5, § 34 Abs. 2 | registrierte Einrichtungen | § 34: binnen drei Monaten; § 33 Abs. 5 ist nach § 66 vorerst in der Fassung bis 28.07.2026 anzuwenden | Registrierung |
| Risikomanagementmaßnahmen in zehn Bereichen | § 30 Abs. 1, 2; für bestimmte digitale Einrichtungsarten vorrangig DVO (EU) 2024/2690 (§ 30 Abs. 3) | bwE, wE | seit 06.12.2025 | § 30 BSIG |
| Einhaltung dokumentieren | § 30 Abs. 1 Satz 3 | bwE, wE | seit 06.12.2025 | § 30 BSIG |
| Systeme zur Angriffserkennung | § 31 Abs. 2 | Betreiber kritischer Anlagen | seit 06.12.2025 | - |
| Erhebliche Sicherheitsvorfälle melden: frühe Erstmeldung, Meldung, Abschlussmeldung (bei andauerndem Vorfall Fortschrittsmeldung) | § 32 Abs. 1, 2 | bwE, wE | seit 06.12.2025; Fristen 24 Stunden, 72 Stunden ab Kenntnis, ein Monat nach der Meldung | Meldepflicht |
| Empfänger der Dienste unterrichten | § 35 Abs. 1 (auf Anordnung des BSI); § 35 Abs. 2 (von sich aus, nur bestimmte Sektoren) | bwE, wE | im Anlassfall | Meldepflicht |
| Maßnahmen umsetzen und ihre Umsetzung überwachen | § 38 Abs. 1 | Geschäftsleitung von bwE und wE | seit 06.12.2025 | Geschäftsleitung |
| Regelmäßige Schulung | § 38 Abs. 3 | jede Person der Geschäftsleitung | regelmäßig; einen Turnus nennt das Gesetz nicht | Schulung der Geschäftsleitung |
| Nachweis durch Audits, Prüfungen oder Zertifizierungen | § 39 | Betreiber kritischer Anlagen | alle drei Jahre, Zeitpunkt legt das BSI fest | - |
| Aufsicht: Anordnung von Audits, Prüfungen, Vor-Ort-Prüfungen | § 61 | bwE | Nachweisverlangen nach § 61 Abs. 3 frühestens drei Jahre nach Inkrafttreten, also ab 06.12.2028 (Ableitung) | Betroffenheit (Aufsicht je Kategorie) |
| Aufsicht im Anlassfall | § 62 | wE, wenn Tatsachen einen Verstoß nahelegen | seit 06.12.2025 | Betroffenheit (Aufsicht je Kategorie) |
| Bußgeld je Tatbestand | § 65 | bwE, wE | seit 06.12.2025 | Tabelle unten auf dieser Seite |
Ausnahmen: Für TK-Netzbetreiber, TK-Diensteanbieter und Energieunternehmen, die den §§ 5c bis 5e EnWG unterliegen, gelten unter anderem §§ 30, 32 und 38 nicht (§ 28 Abs. 5). Dasselbe gilt für Finanzunternehmen nach DORA und die Telematikinfrastruktur (§ 28 Abs. 6); die Registrierung bleibt in beiden Fällen. Ist der Betrieb einer Energieanlage nur eine Nebentätigkeit, greift die Ausnahme nicht (§ 28 Abs. 5 Satz 4). Welche Paragrafen genau entfallen und wann die Ausnahme sonst nicht greift, erklärt die Betroffenheitsprüfung.
Unterscheiden sich die Pflichten für besonders wichtige und wichtige Einrichtungen?
Bei Registrierung, Maßnahmen, Meldung und Geschäftsleitung nicht: §§ 30, 32, 33 und 38 richten sich an beide Kategorien gleich. Unterschiede gibt es bei Aufsicht und Bußgeld. Das BSI kann bei besonders wichtigen Einrichtungen von sich aus Audits und Prüfungen anordnen (§ 61), bei wichtigen Einrichtungen nur, wenn Tatsachen einen Verstoß nahelegen (§ 62). Die Höchstbeträge der Bußgelder unterscheiden sich, siehe unten. Betreiber kritischer Anlagen haben zusätzliche Pflichten nach §§ 31 und 39.
Welche Bußgelder drohen bei welcher Pflicht?
Die Höchstbeträge hängen vom verletzten Tatbestand und von der Kategorie ab. Eine Auswahl nach § 65 BSIG:
| Tatbestand | bwE | wE |
|---|---|---|
| Maßnahmen nach § 30 Abs. 1 nicht ergriffen oder nicht dokumentiert; Meldung nach § 32 nicht oder nicht rechtzeitig | bis 10 Mio. €; bei mehr als 500 Mio. € Gesamtumsatz bis 2 % des Gesamtumsatzes | bis 7 Mio. €; bei mehr als 500 Mio. € Gesamtumsatz bis 1,4 % des Gesamtumsatzes |
| Registrierung nach § 33 oder § 34 nicht, falsch oder verspätet | bis 500.000 € | |
Bei den Tatbeständen der ersten Zeile halbiert sich der Höchstbetrag bei Fahrlässigkeit nicht (§ 65 Abs. 9). Weitere Tatbestände, etwa zu Nachweisen von Betreibern kritischer Anlagen, haben eigene Höchstbeträge. Die Geschäftsleitung haftet ihrer Einrichtung für schuldhaft verursachte Schäden nach Gesellschaftsrecht (§ 38 Abs. 2); das ordnet die Seite zur Geschäftsleitung ein.
Beispiel: Pflichtenmatrix für einen Kurierdienst
Fiktives Beispiel, kein Kunde. Ein regionaler Kurier- und Paketdienst beschäftigt 90 Personen (gerechnet in Jahresarbeitseinheiten), erzielt 14 Mio. € Umsatz und gehört keinem Konzern an. Post- und Kurierdienste stehen in Anlage 2; ab 50 Mitarbeitern ist das Unternehmen eine wichtige Einrichtung. Die Geschäftsführung lässt die Matrix für das eigene Haus ausfüllen:
| Pflicht | Stand im Beispiel | Nächster Schritt | Verantwortlich |
|---|---|---|---|
| Einstufung | Vermerk vom Januar 2026, wichtige Einrichtung | jährlich mit den Jahreszahlen prüfen | Geschäftsführung |
| Registrierung | im Februar 2026 erledigt | Kontaktdaten und IP-Bereiche bei Änderungen nachmelden | IT-Leitung |
| § 30 Maßnahmen | Backups und MFA vorhanden, keine Risikoanalyse, Lieferkette ungeregelt | Bestandsaufnahme der zehn Bereiche mit der Checkliste | IT-Leitung, Einkauf |
| § 30 Dokumentation | verstreut, kein Register | Nachweisregister anlegen | IT-Leitung |
| § 32 Meldung | kein Meldeprozess, Erreichbarkeit nur werktags | Meldekette mit Vertretung, Zugang zum BSI-Portal prüfen | IT-Leitung, Geschäftsführung |
| § 38 Überwachung | kein Bericht an die Geschäftsführung | vierteljährlicher Statusbericht | Geschäftsführung |
| § 38 Schulung | noch keine Schulung | Initialschulung für beide Geschäftsführer | Geschäftsführung |
Die Matrix zeigt dem Unternehmen schnell, wo es steht: Die Registrierung ist erledigt, bei Meldung und Leitung fehlt das meiste. Diese Punkte kommen im Maßnahmenplan nach vorn.
Typische Lücken beim Umgang mit den NIS2-Anforderungen
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Mit den Maßnahmen bis zur Registrierung warten | Annahme, die Pflichten begännen erst mit der Registrierung | Pflichten aus §§ 30, 32 und 38 bleiben unerfüllt, obwohl sie gelten | Registrierung und Maßnahmen parallel angehen |
| Meldefähigkeit fehlt | Vorfälle werden technisch behandelt, die Meldung an das BSI ist niemandem zugeordnet | Die 24-Stunden-Frist verstreicht im Ernstfall | Meldeprozess mit Rollen, Vertretung und Erreichbarkeit außerhalb der Geschäftszeiten |
| Geschäftsleitung nur informiert | Informationssicherheit gilt als IT-Thema | Die Überwachungspflicht nach § 38 Abs. 1 ist nicht belegbar | regelmäßiger Bericht an die Geschäftsleitung mit Beschlüssen |
NIS2 neben anderen Regelwerken
Neben NIS2 können weitere Regelwerke gelten. Die Abgrenzung im Einzelnen erklären die jeweiligen Fachseiten:
- ISO 27001: Ein umfassend umgesetztes ISMS deckt nach dem BSI einen großen Teil von § 30 ab, ein Zertifikat erfüllt aber nicht automatisch alle BSIG-Pflichten. Eine „NIS2-Zertifizierung“ gibt es nicht. Was einem ISMS für NIS2 fehlt, zeigt NIS2 und ISO 27001.
- IT-Grundschutz: Der IT-Grundschutz ist für NIS2 nicht verpflichtend; eine Zertifizierung danach kann den Nachweis erleichtern. Wie beides zusammenpasst, erklärt Grundschutz-Readiness: NIS2 und IT-Grundschutz.
- C5: Cloud-Anbieter mit C5-Prüfbericht fragen, was davon für NIS2 zählt. Welche Pflichten trotz C5-Prüfbericht bleiben, steht bei C5-Readiness: C5 und NIS2.
- CRA: Die Verordnung (EU) 2024/2847 regelt die Cybersicherheit von Produkten mit digitalen Elementen und die Pflichten der Hersteller und weiterer Wirtschaftsakteure; NIS2 regelt die Pflichten der Einrichtung, die IT betreibt. Die Abgrenzung erklärt CRA-Readiness: CRA, NIS2 und DORA.
- DORA: Für Finanzunternehmen nach DORA gelten §§ 30, 31, 32, 35, 36, 38 und 39 BSIG nicht, registrieren müssen sie sich trotzdem; wie sich NIS2 und DORA im Einzelnen abgrenzen, hängt vom Finanzunternehmen ab und steht auf DORA und NIS2 abgrenzen.
- KRITIS-Dachgesetz: Das KRITIS-Dachgesetz regelt seit dem 17.03.2026 die Resilienz kritischer Anlagen; reine IT-Sicherheitsvorfälle bleiben beim BSIG. Eine Registrierungspflicht nach dem KRITIS-Dachgesetz besteht derzeit nicht, weil die Rechtsverordnung zur Bestimmung kritischer Anlagen noch aussteht.
- Telekommunikation: Für Betreiber öffentlicher TK-Netze und Anbieter öffentlich zugänglicher TK-Dienste gelten §§ 30, 31, 32, 35, 36, 38, 39, 61 und 62 BSIG nach § 28 Abs. 5 nicht, die Registrierung bleibt. Welche Regeln nach dem Telekommunikationsgesetz gelten, erklärt Blackfort Technology: TK-Anbieter unter NIS2 und TKG.
Lieferanten, die selbst nicht betroffen sind, verpflichtet das BSIG nicht unmittelbar. Nach Auffassung des BSI müssen ihre Kunden sie aber zu Sicherheitsanforderungen verpflichten, um § 30 Abs. 2 Nr. 4 zu erfüllen; wie Zulieferer darauf antworten, steht auf der Seite NIS2 für Zulieferer.
Diese Seite ist eine allgemeine Information und keine Rechtsberatung. Welche Pflichten für Ihr Unternehmen gelten, ist im Einzelfall zu prüfen.
Häufige Fragen
Welche Pflicht hat Vorrang, wenn die Zeit knapp ist?+
Müssen wir dem BSI regelmäßig Nachweise schicken?+
Gelten die Anforderungen auch für unsere Lieferanten?+
Wer kontrolliert die Einhaltung?+
Weiterlesen
- § 30 BSIG: die zehn NIS2-Maßnahmen mit Checkliste (Excel)
- NIS2-Maßnahmenplan: Schritte, Reihenfolge und Beispielplan
- NIS2: Wer ist betroffen? Betroffenheitsprüfung nach § 28 BSIG
- NIS2-Registrierung beim BSI: Frist, Angaben, Ablauf (§ 33)
- NIS2-Meldepflicht: Fristen und Meldeprozess nach § 32 BSIG
- § 38 BSIG: Pflichten und Haftung der Geschäftsleitung
- NIS2 und ISO 27001: Mapping, Unterschiede und Lücken
- NIS2-Gap-Analyse in drei Stufen: Indikation, Gap, Roadmap
Quellen
- BSI-Gesetz (BSIG), Gesamtausgabe, zuletzt geändert durch Art. 8 G v. 22.10.2026 (abgerufen am 2026-11-06)
- BSIG § 28: Besonders wichtige und wichtige Einrichtungen (abgerufen am 2026-11-06)
- BSIG § 32: Meldepflichten (abgerufen am 2026-11-06)
- BSIG § 33: Registrierungspflicht (abgerufen am 2026-11-06)
- BSIG § 38: Pflichten der Geschäftsleitung (abgerufen am 2026-11-06)
- BSIG § 61: Aufsicht über besonders wichtige Einrichtungen (abgerufen am 2026-11-06)
- BSIG § 65: Bußgeldvorschriften (abgerufen am 2026-11-06)
- BSIG § 66: Übergangsvorschriften (abgerufen am 2026-11-06)
- Richtlinie (EU) 2022/2555 (NIS‑2-Richtlinie) (abgerufen am 2026-11-06)
- Verordnung (EU) 2024/2847 (CRA), Art. 1 (abgerufen am 2026-11-06)
- BSI: Allgemeine FAQ zu NIS‑2 (abgerufen am 2026-11-06)
- BSI: Onepager NIS‑2 und ISO 27001, Version 1.0 (abgerufen am 2026-11-06)
- BBK: FAQ zum KRITIS-Dachgesetz (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).