Einstiegsangebot
NIS2-Gap-Analyse: wo Ihre Einrichtung heute steht
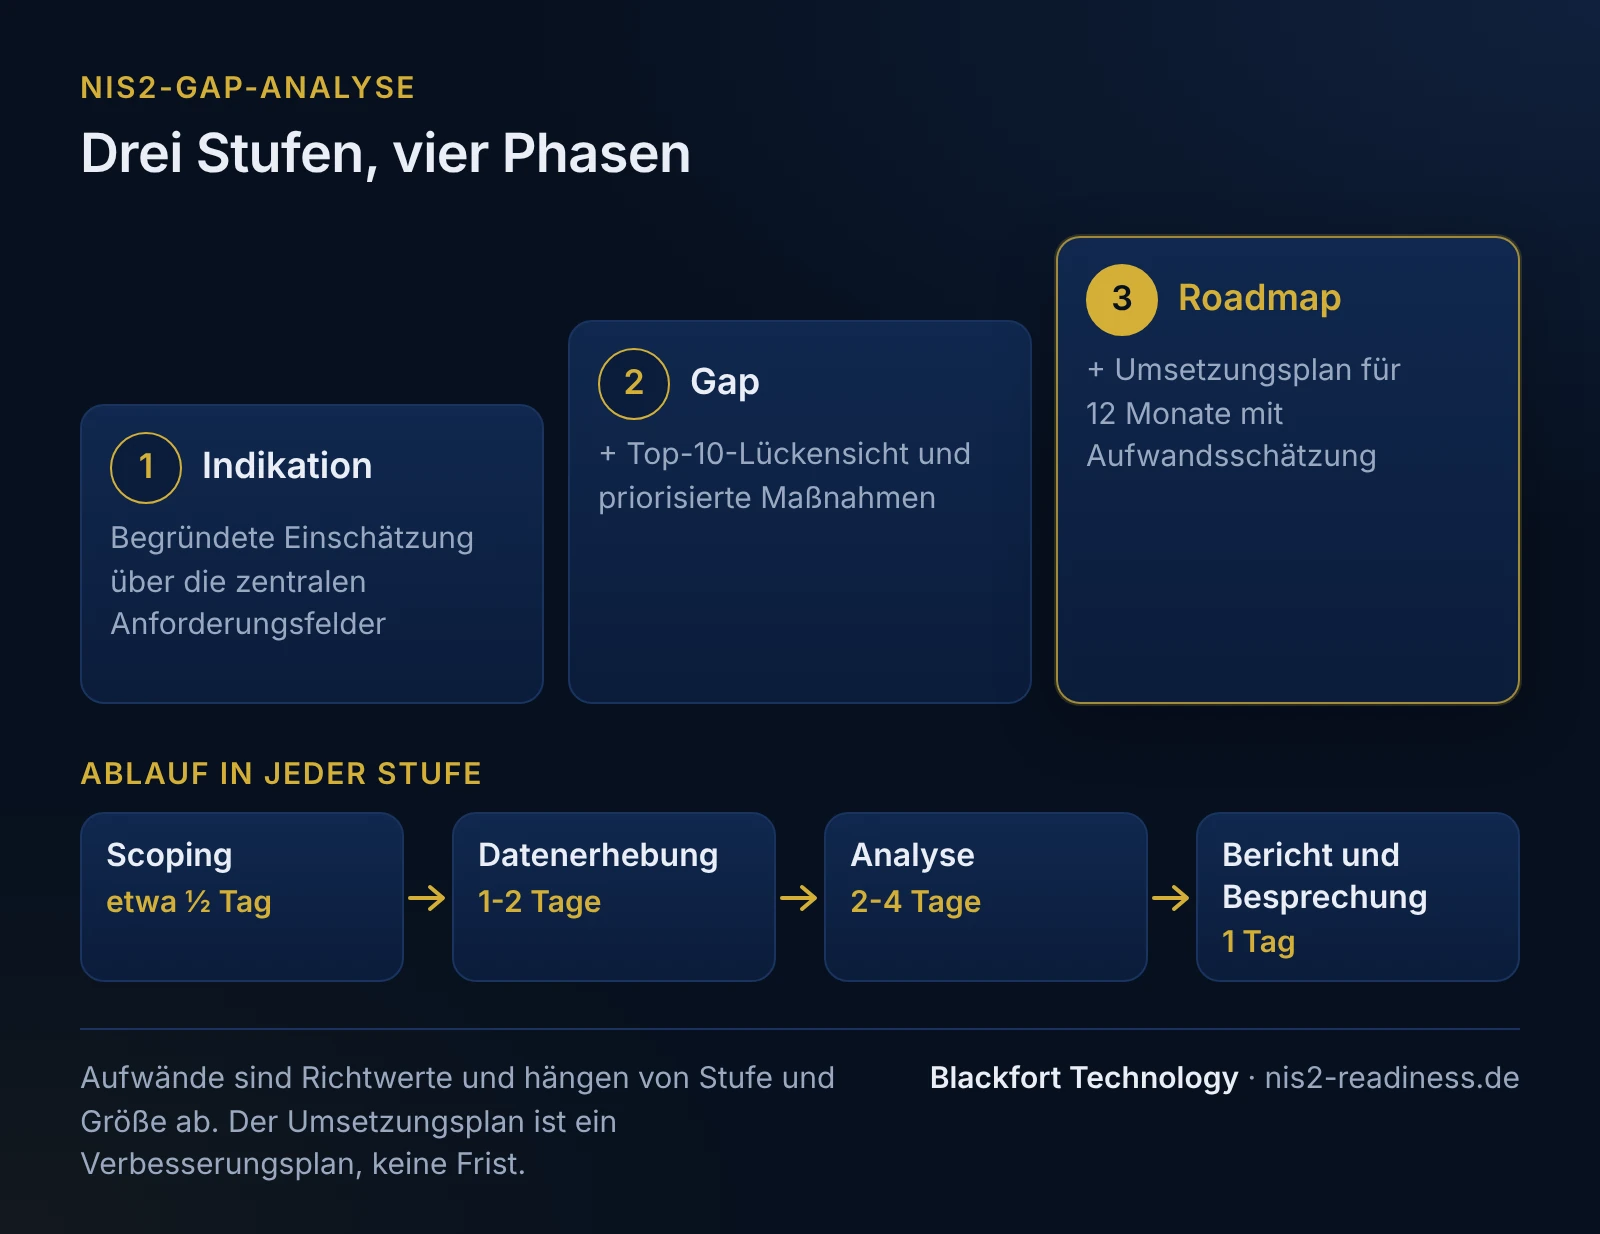
Die NIS2-Gap-Analyse zeigt, wie weit Ihre technischen und organisatorischen Maßnahmen von den Anforderungen aus § 30 BSIG entfernt sind und was zuerst zu tun ist. Sie wählen die Tiefe in drei Stufen, von der begründeten Indikation bis zum Umsetzungsplan für zwölf Monate, und erhalten einen schriftlichen Bericht als Grundlage für Entscheidungen der Geschäftsleitung.
Welche Fragen beantwortet die Gap-Analyse?
Für betroffene Einrichtungen gelten die Pflichten aus § 30 BSIG seit dem 6. Dezember 2025, ohne allgemeine Übergangsfrist. Die Geschäftsleitung muss die Umsetzung überwachen, und die Einhaltung ist zu dokumentieren. Bevor Sie Budget und Reihenfolge festlegen, stehen deshalb drei Fragen: Wo stehen wir in den einzelnen Anforderungsfeldern, welche Lücken wiegen am schwersten, und was kostet es, sie zu schließen?
Die Gap-Analyse beantwortet diese Fragen für Ihre Einrichtung. Sie ist eine technische und organisatorische Bewertung: Wir gleichen die zentralen Anforderungsfelder mit Ihrem tatsächlichen Betrieb ab, sehen Unterlagen ein, sprechen mit IT, Dienstleister und Verantwortlichen und nehmen gezielte technische Stichproben. Arbeiten Sie bereits nach ISO 27001, TISAX oder IT-Grundschutz, nutzen wir die vorhandenen Nachweise und vermeiden doppelte Arbeit.
Der Bericht ist auf Maßnahmen ausgelegt: Er zeigt, was als Nächstes zu tun ist, mit Risiko und Aufwand, und ist so geschrieben, dass Ihre Geschäftsleitung damit entscheiden und die Umsetzung überwachen kann.
Was Sie nach der Analyse in der Hand haben
Welche Ergebnisse Sie bekommen, hängt von der Stufe ab. Den schriftlichen Bericht besprechen wir in jeder Stufe mit Ihnen.
01
Readiness-Indikation mit Begründung
Einschätzung je Anforderungsfeld mit kurzer Begründung und Verweis auf die Unterlagen und Stichproben, auf die sie sich stützt. In allen Stufen.
02
Abgleich mit vorhandenen Kontrollen
Wo Sie nach ISO 27001, TISAX oder IT-Grundschutz arbeiten: welche vorhandenen Nachweise wir angerechnet haben und wo NIS2 mehr verlangt. In allen Stufen, soweit vorhanden.
03
Top-10-Lückensicht
Die zehn Lücken, die nach unserer Bewertung am schwersten wiegen, mit Ursache und Wirkung. Ab Stufe Gap.
04
Priorisierter Maßnahmenkatalog
Maßnahmen mit Risiko, Aufwand und Reihenfolge, Sofortmaßnahmen zuerst. Ab Stufe Gap.
05
Umsetzungsplan für zwölf Monate
Reihenfolge, Abhängigkeiten, Verantwortliche und Aufwandsschätzung als Budgetgrundlage. Ein Verbesserungsplan: Die Pflichten gelten schon, der Plan legt nur fest, in welcher Reihenfolge Sie Lücken schließen. Stufe Roadmap.
06
Bericht und Besprechung
Schriftlicher Bericht als Grundlage für Entscheidungen der Geschäftsleitung und eine Besprechung mit Ihnen und auf Wunsch mit der Geschäftsleitung. In allen Stufen.
Beispielergebnis (fiktiv, Ausschnitt)
So sieht ein Ausschnitt der Top-10-Lückensicht aus. Fiktives Beispiel, kein Kunde: ein Lebensmittelgroßhändler mit 140 Beschäftigten, nach Anlage 2 BSIG eine wichtige Einrichtung. Die IT betreut eine Person, ein Systemhaus übernimmt Server, Netzwerk und Fernwartung; E-Mail und Dateiablage laufen in Microsoft 365.
| Anforderungsfeld | Befund | Bewertung | Priorität | Maßnahme |
|---|---|---|---|---|
| Wiederherstellung (Nr. 3) | Tägliche Sicherung, Wiederherstellung des Warenwirtschaftssystems nie getestet | fehlt | hoch | Wiederherstellungstest mit Zeitmessung, Protokoll, Wiederanlaufreihenfolge festlegen |
| MFA (Nr. 10) | MFA für Microsoft 365, nicht für VPN und Administratorkonten | teilweise | hoch | MFA auf VPN und alle Administratorkonten ausweiten, Abdeckungsbericht |
| Privilegierte Zugänge (Nr. 9) | Systemhaus mit dauerhaftem Domänen-Admin-Zugang, Sitzungen nicht protokolliert | teilweise | hoch | Zugang nur bei Bedarf freischalten, Sitzungen protokollieren |
| Meldefähigkeit (Nr. 2, § 32) | Kein Ablauf, wer über eine Meldung entscheidet; Erreichbarkeit nur zu Bürozeiten | fehlt | hoch | Meldeablauf mit Rollen und Notfallkontakten, danach Meldeübung |
| Lieferkette (Nr. 4) | Vertrag mit dem Systemhaus ohne Pflicht zur Meldung von Sicherheitsvorfällen und ohne Patchfristen | teilweise | mittel | Dienstleisterbewertung, Vertragsergänzung zu Vorfällen und Patches |
| Schwachstellen (Nr. 5) | Server monatlich gepatcht, Firmware der Firewall seit zwei Jahren unverändert | teilweise | mittel | Firmware aktualisieren, Netzwerkgeräte in den Patchprozess aufnehmen |
| Anlagen (Nr. 9) | Inventar ohne Scanner und Waagen im Lager | teilweise | mittel | Inventar vervollständigen, kritische Systeme kennzeichnen |
| Nachweise (§ 30 Abs. 1) | Mehrere Maßnahmen umgesetzt, aber nirgends dokumentiert | teilweise | mittel | Maßnahmenregister mit Stand, Verantwortlichen und Ablageort |
Fiktives, verkürztes Beispiel ohne Bezug zu einem Kunden. Bewertungen und Prioritäten sind illustrativ; eine echte Analyse umfasst alle Anforderungsfelder. Zuordnung zu § 30 Abs. 2 BSIG ist eigene Einordnung. Bewertungsstufen: umgesetzt, teilweise, fehlt.
Was prüfen wir?
Die Erhebung deckt zehn Felder ab, denen wir die technischen und organisatorischen Anforderungen aus § 30 Abs. 2 BSIG zuordnen. Die Nummer in Klammern ist unsere Zuordnung zum Gesetz.
Was haben wir?
Anlagen und kritische Systeme
Inventar, Verantwortliche und die Systeme, ohne die Ihre Dienste nicht laufen (Nr. 9).
Was ist offen?
Schwachstellen und Patches
Wie Updates eingespielt werden, wie lange Schwachstellen offen bleiben und wer das verfolgt (Nr. 5).
Würden wir es merken?
Protokollierung und Erkennung
Welche Ereignisse protokolliert und ausgewertet werden und ob ein Angriff auffallen würde. Grundlage, um Vorfälle zu bewältigen (Nr. 2).
Was, wenn es passiert?
Vorfallbewältigung und Meldung
Ablauf, Rollen, Erreichbarkeit außerhalb der Geschäftszeiten und die Fähigkeit, die Fristen aus § 32 zu halten (Nr. 2).
NIS2-MeldepflichtKommen wir zurück?
Backup, Wiederherstellung, Notbetrieb
Sicherungen, getestete Wiederherstellung und was im Notfall weiterlaufen muss (Nr. 3).
Wer hat Vollzugriff?
Administratoren und privilegierte Zugänge
Admin-Konten, Dienstkonten, Zugänge von Dienstleistern und wie sie geschützt und überprüft werden (Nr. 9).
Reicht ein Passwort?
MFA und Zugangskontrolle
Abdeckung mit Multi-Faktor-Authentifizierung über Fernzugang, Cloud-Dienste und Administration (Nr. 10).
Wer entscheidet?
Rollen, Verantwortung, Berichtswege
Zuständigkeiten, Sicherheitskonzepte und wie die Geschäftsleitung informiert wird und überwacht (Nr. 1, § 38 Abs. 1).
Pflichten der GeschäftsleitungWer arbeitet für uns?
Lieferkette und Dienstleister
Kritische Dienstleister, Verträge, Zugänge und wie Risiken aus der Lieferkette gesteuert werden (Nr. 4).
Sicherheit der LieferketteKönnen wir es belegen?
Nachweise und Dokumentation
Ob die Umsetzung so dokumentiert ist, wie § 30 Abs. 1 es verlangt, und ob die Nachweise vollständig und nachvollziehbar sind.
Was kostet die NIS2-Gap-Analyse?
Sie wählen die Stufe nach der Erkenntnistiefe, die Sie brauchen. Im Scoping-Gespräch klären wir, welche passt.
| Leistung | Indikation | Gap | Roadmap |
|---|---|---|---|
| Readiness-Indikation über die zentralen Anforderungsfelder, mit Begründung | ja | ja | ja |
| Abgleich mit vorhandenen Kontrollen (ISO 27001, TISAX, IT-Grundschutz) | ja | ja | ja |
| Top-10-Lückensicht und priorisierte Maßnahmen mit Risiko und Aufwand | - | ja | ja |
| Umsetzungsplan für zwölf Monate mit Aufwandsschätzung | - | - | ja |
| Schriftlicher Bericht und Besprechung | ja | ja | ja |
| Richtpreis | ab 3.400 € netto zzgl. USt. | ab 5.700 € netto zzgl. USt. | ab 9.900 € netto zzgl. USt. |
Angebot ausschließlich für Unternehmen (B2B). Alle Preise sind Richtwerte, netto zzgl. USt. Den Festpreis nennen wir nach dem Scoping-Gespräch im Angebot; er hängt vor allem von Größe, Standorten und der Zahl der Dienstleister ab.
Wie läuft die Gap-Analyse ab?
Vier Phasen. Die Aufwände sind Richtwerte und hängen von Stufe und Größe ab.
1
Scoping (etwa ½ Tag)
Sektor, Größe, vorhandene Zertifizierungen und Dienstleister; Wahl der Stufe.
2
Datenerhebung (1-2 Tage)
Workshops, Sichtung der Unterlagen, gezielte technische Stichproben.
3
Analyse (2-4 Tage)
Bewertung je Anforderungsfeld, Lücken, Priorisierung nach Risiko und Aufwand.
4
Bericht und Besprechung (1 Tag)
Übergabe des Berichts und Besprechung, auf Wunsch mit der Geschäftsleitung.
Den Bericht erhalten Sie in der Regel innerhalb von 10 Arbeitstagen nach vollständiger Datenerhebung. Zugriff auf produktive Daten brauchen wir nicht; technische Stichproben stimmen wir vorher mit Ihnen und Ihrem Dienstleister ab.
Ihr Ansprechpartner
Christian Gebhardt · Gründer und Geschäftsführer, Blackfort Technology
Ihr Ansprechpartner ist Christian Gebhardt, Gründer und Geschäftsführer. Wer im Projekt mitarbeitet, legen wir mit dem Angebot fest.
Auf Ihre Anfrage melden wir uns in der Regel innerhalb von 1-2 Werktagen.
NIS2 Quick Check: jetzt NIS2-Gap-Analyse
Bisher stand dieses Angebot als „NIS2 Quick Check“ auf www.blackfort-tec.de. Stufen, Leistungsumfang und Richtpreise sind gleich geblieben; Beschreibung, Name und Adresse sind neu. Wenn Sie über die alte Seite kommen, sind Sie hier richtig.
Was brauchen wir von Ihnen?
Eine Ansprechperson mit Überblick über IT und Organisation, die Unterlagen, die es gibt (Richtlinien, Verträge mit Dienstleistern, Netzplan, Backup-Konzept, vorhandene Zertifikate oder Auditberichte), und Zeit für die Workshops mit IT, Dienstleister und Verantwortlichen. Für die Stufe Roadmap brauchen wir zusätzlich eine Vorstellung davon, welche Kapazitäten intern und beim Dienstleister zur Verfügung stehen.
Was ist die Gap-Analyse nicht?
Damit die Erwartungen stimmen:
- Keine Rechtsberatung. Ob und in welcher Kategorie Ihr Unternehmen betroffen ist, stellen Sie selbst fest; wir arbeiten mit Ihrer Einstufung und benennen Fragen, die Sie rechtlich klären lassen sollten.
- Kein Zertifikat und keine Bestätigung der NIS2-Konformität. Eine NIS2-Zertifizierung gibt es nicht. Die Analyse ist auch keine Prüfung durch eine unabhängige Stelle, wie das BSI sie nach § 61 BSIG anordnen kann.
- Kein Penetrationstest. Technische Stichproben gehören dazu, ein umfassender Sicherheitstest nicht.
- Keine Umsetzung. Die Maßnahmen setzen Sie selbst, mit Ihrem Dienstleister oder mit uns um; das vereinbaren wir gesondert.
Der Bericht ist unsere fachliche Einschätzung zur Vorbereitung Ihrer Entscheidungen.
Häufige Fragen
Ist das der bisherige NIS2 Quick Check?+
Ja. Der NIS2 Quick Check von www.blackfort-tec.de heißt jetzt NIS2-Gap-Analyse und liegt auf dieser Website. Stufen, Leistungsumfang und Richtpreise sind gleich geblieben; Beschreibung und Name sind neu.
Ist die Gap-Analyse eine Rechtsberatung?+
Nein. Wir bewerten die technische und organisatorische Umsetzung. Rechtliche Grenzfälle, etwa bei der Einstufung oder bei Haftungsfragen, gehören zu Ihrer Rechtsberatung. Der Bericht kann dafür eine Arbeitsgrundlage sein.
Wir sind nach ISO 27001 zertifiziert. Brauchen wir die Analyse noch?+
Das hängt vom Geltungsbereich Ihres ISMS ab. Nach Einschätzung des BSI deckt ein umfassend umgesetztes ISMS einen großen Teil von § 30 BSIG ab, erfüllt aber nicht automatisch alle Pflichten: Der Scope eines ISMS ist frei wählbar, ISO 27001 erlaubt Risikoakzeptanz, und Registrierung, Meldefristen und Pflichten der Geschäftsleitung sind nicht Teil der Norm. Wir rechnen vorhandene Kontrollen an und zeigen, wo NIS2 mehr verlangt.
Gap oder Roadmap, welche Stufe passt?+
Wenn Sie direkt nach der Analyse in die Umsetzung gehen wollen und eine Budgetgrundlage für zwölf Monate brauchen, passt Roadmap. Wenn Sie zuerst Klarheit über die größten Lücken brauchen, reicht Gap. Die Indikation eignet sich, wenn Sie schnell eine begründete Einschätzung für die Geschäftsleitung brauchen.
Wann sollten wir die Analyse machen?+
Möglichst bald. Die Pflichten aus § 30 BSIG gelten für betroffene Einrichtungen seit dem 6. Dezember 2025 und hängen nicht von der Registrierung ab. Je früher Sie wissen, wo Sie stehen, desto eher fließt das Budget in die Maßnahmen, die am meisten bewirken.
Können wir den Bericht dem BSI vorlegen?+
Der Bericht ist für Ihre internen Entscheidungen geschrieben und macht keine rechtlich verbindlichen Aussagen. Außer Betreibern kritischer Anlagen (§ 39) müssen Einrichtungen Nachweise nur auf Anordnung des BSI erbringen; dann zählen vor allem Ihre eigene Dokumentation und die Nachweise der umgesetzten Maßnahmen. Der Maßnahmenkatalog aus der Analyse hilft, diese aufzubauen.
Weiterlesen
- NIS2-Umsetzung: Beratung für den Mittelstand mit kleiner IT
- § 30 BSIG: die zehn NIS2-Maßnahmen mit Checkliste (Excel)
- NIS2-Maßnahmenplan: Schritte, Reihenfolge und Beispielplan
- NIS2 und ISO 27001: Mapping, Unterschiede und Lücken
- NIS2: Wer ist betroffen? Betroffenheitsprüfung nach § 28 BSIG
- NIS2-Registrierung beim BSI: Frist, Angaben, Ablauf (§ 33)
- NIS2-Meldepflicht: Fristen und Meldeprozess nach § 32 BSIG
- § 38 BSIG: Pflichten und Haftung der Geschäftsleitung
- NIS2 Lieferkette: Dienstleister bewerten, Fragebogen nutzen
- NIS2-Schulung der Geschäftsleitung: inhouse nach § 38 BSIG
- Über uns: NIS2-Readiness von Blackfort Technology aus Bonn
Quellen
- § 30 BSIG: Risikomanagementmaßnahmen (abgerufen am 2026-11-06)
- BSI: Onepager NIS‑2 und ISO 27001, Version 1.0 (PDF) (abgerufen am 2026-11-06)
- BSI: Allgemeine FAQ zu NIS‑2 (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).
Stand: 2026-11-06
Kontakt aufnehmen
Gap-Analyse anfragen
Schreiben Sie uns kurz, in welchem Sektor Sie tätig sind, wie groß Ihr Unternehmen ist und wer Ihre IT betreut. Im Scoping-Gespräch, auf Wunsch telefonisch oder per Video, wählen wir die passende Stufe. Eine Zusage vorab brauchen wir nicht.