Stand: 2026-11-06
Risikoanalyse und Sicherheitskonzept sind die erste der zehn Maßnahmen aus § 30 Abs. 2 BSIG. Alle zehn Maßnahmen im Überblick stehen auf der Seite § 30 BSIG, die Reihenfolge der Umsetzung im Maßnahmenplan. Rechtsstand: BSIG in der Fassung vom 22.10.2026. Die Seite ist allgemeine Information, keine Rechtsberatung.
Was verlangt § 30 Abs. 2 Nr. 1 BSIG?
Das Gesetz verlangt „Konzepte in Bezug auf die Risikoanalyse und auf die Sicherheit in der Informationstechnik“ (§ 30 Abs. 2 Satz 2 Nr. 1). Die NIS2-Richtlinie formuliert in Art. 21 Abs. 2 Buchst. a fast gleich: „Konzepte in Bezug auf die Risikoanalyse und Sicherheit für Informationssysteme“.
Die Nummer steht nicht für sich. Sie konkretisiert die Grundpflicht aus § 30 Abs. 1: geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit der IT-Systeme, Komponenten und Prozesse zu vermeiden, die die Einrichtung für ihre Dienste nutzt. Drei weitere Vorgaben aus § 30 bestimmen, wie die Risikoanalyse aussehen muss:
- Verhältnismäßigkeit (Abs. 1 Satz 2): zu berücksichtigen sind Risikoexposition, Größe der Einrichtung, Umsetzungskosten, Eintrittswahrscheinlichkeit und Schwere von Sicherheitsvorfällen sowie ihre gesellschaftlichen und wirtschaftlichen Auswirkungen. Genau diese Größen liefert eine Risikoanalyse.
- Dokumentation (Abs. 1 Satz 3): Die Einhaltung ist zu dokumentieren.
- Gefahrenübergreifend (Abs. 2 Satz 1): Die Maßnahmen müssen auf einem gefahrenübergreifenden Ansatz beruhen; sie sollen den Stand der Technik einhalten und einschlägige Normen berücksichtigen.
Die Pflicht gilt seit dem 06.12.2025 ohne allgemeine Übergangsfrist, unabhängig von der Registrierung beim BSI.
Wie ist die Pflicht auszulegen?
Die Methode ist frei. Das BSI schreibt dazu: „Bei der Wahl der Risikoanalysemethodik sind die Einrichtungen frei.“ Empfohlen wird eine Orientierung an bestehenden Standards, etwa BSI-Standard 200-3 oder ISO 27001. IT-Grundschutz ist für die NIS2-Umsetzung nicht verpflichtend.
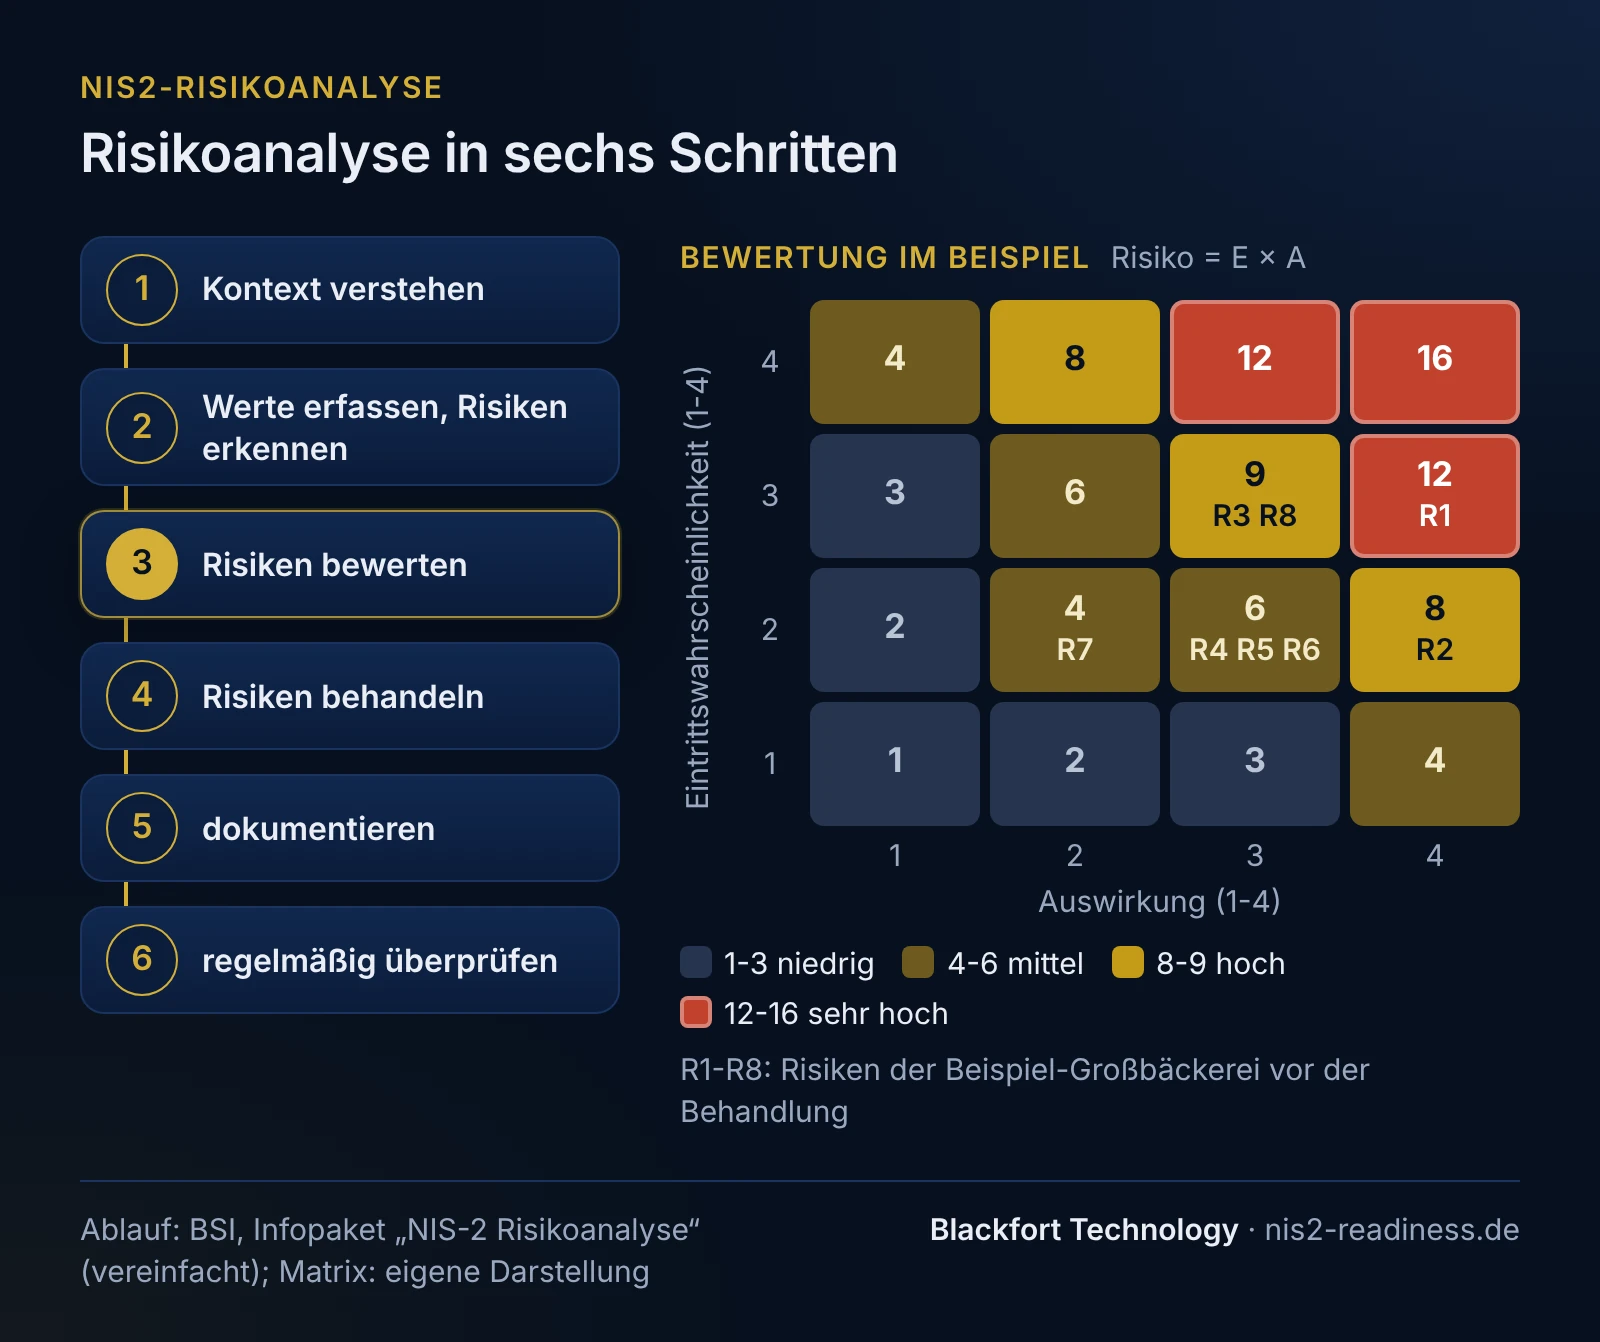
Nach dem Infopaket des BSI gehören zu einer Risikoanalyse im Sinne von NIS2:
- Kontext verstehen: Unternehmen, Anwendungsbereich, Beteiligte und ihre Anforderungen.
- Werte erfassen und Risiken erkennen: schützenswerte Geschäftsprozesse, Informationen, Anwendungen, Systeme und Räume; Bedrohungen und Schwachstellen.
- Risiken bewerten: Kategorien für Eintrittswahrscheinlichkeit und Auswirkung, Bewertungskriterien, Akzeptanzkriterien, Risikoeigentümer.
- Risiken behandeln: vermeiden, verringern, übertragen oder akzeptieren; jeder Maßnahme eine verantwortliche Person.
- Dokumentieren: Ergebnisse nachvollziehbar festhalten.
- Regelmäßig überprüfen: bei Änderungen in der Organisation, nach Sicherheitsvorfällen und in festen Abständen.
Zwei Punkte unterscheiden die NIS2-Risikoanalyse von einer reinen ISO-Übung. Erstens gilt § 30 für die gesamte Einrichtung; ein frei gewählter, enger Anwendungsbereich reicht nicht. Zweitens weist das BSI darauf hin, dass ISO 27001 Risikoakzeptanz oder -transfer erlaubt, während das BSIG die Umsetzung angemessener, wirksamer und verhältnismäßiger Maßnahmen fordert. Ein Risiko nur zu akzeptieren, sollte deshalb die Ausnahme sein, begründet und von der Geschäftsleitung entschieden.
Zum zweiten Teil der Nummer, dem Sicherheitskonzept: Gemeint ist das übergeordnete Konzept für die Informationssicherheit, auch Sicherheitsleitlinie genannt. Es legt Ziele, Zuständigkeiten und Mittel fest, und die Risikoanalyse zeigt, wo es ansetzen muss.
Was ergänzt die Durchführungsverordnung 2024/2690?
Für elf digitale Einrichtungsarten, etwa Cloud-Anbieter, Rechenzentren und Managed Service Provider, hat die Durchführungsverordnung (EU) 2024/2690 nach § 30 Abs. 3 BSIG Vorrang; welche das sind, steht im Sektorenverzeichnis. Ihr Anhang regelt Nr. 1 in zwei Kapiteln:
| DVO Anhang | Inhalt (zusammengefasst) |
|---|---|
| Nr. 1.1.1 | Sicherheitskonzept mit Ansatz, Zielen, Verpflichtung zu Verbesserung und Ressourcen, Rollen, aufzubewahrenden Unterlagen, themenspezifischen Konzepten, Kennzahlen und Datum der Genehmigung durch die Leitungsorgane |
| Nr. 1.1.2 | Überprüfung des Konzepts durch die Leitungsorgane mindestens jährlich sowie bei erheblichen Vorfällen oder wesentlichen Änderungen |
| Nr. 2.1.1 | Risikomanagementrahmen; Risikobewertung dokumentieren; Risikobehandlungsplan erstellen, umsetzen, überwachen; Ergebnisse und Restrisiken werden von den Leitungsorganen oder befugten Personen akzeptiert |
| Nr. 2.1.2 | Methodik, Risikotoleranzschwelle, Risikokriterien; Risiken gefahrenübergreifend ermitteln, auch in Bezug auf Dritte und punktuelle Ausfälle; analysieren, bewerten, behandeln; Verantwortliche und Termine; Gründe für Restrisiken erläutern |
| Nr. 2.1.4 | Risikobewertung und Behandlungsplan mindestens jährlich sowie bei wesentlichen Änderungen oder erheblichen Vorfällen überprüfen |
Nach den Erwägungsgründen der Verordnung kommt das Akzeptieren eines Risikos nur in Ausnahmefällen in Betracht. Wer eine Anforderung, die nur „soweit angemessen“ gilt, nicht anwendet, muss die Begründung verständlich dokumentieren (Art. 2 Abs. 2). Für alle anderen Einrichtungen ist die Verordnung nicht verbindlich, beschreibt aber gut, was eine nachvollziehbare Risikoanalyse enthält. Das Beispiel unten folgt ihr deshalb.
Welche ISO-27001-Anforderungen entsprechen Nr. 1?
Die Risikobeurteilung steht in ISO/IEC 27001:2022 im Hauptteil, nicht im Anhang A. Die folgende Zuordnung ist unsere eigene Einordnung; ein amtliches Mapping veröffentlicht das BSI bisher nur für die Lieferkette. Den Vergleich von ISO 27001 und NIS2 insgesamt behandelt die Seite NIS2 und ISO 27001.
| Element von Nr. 1 | ISO/IEC 27001:2022 | Hinweis für NIS2 |
|---|---|---|
| Risikobeurteilung | Kapitel 6.1.2, 8.2 | Anwendungsbereich muss die ganze Einrichtung umfassen |
| Risikobehandlung | Kapitel 6.1.3, 8.3 | Akzeptanz nur begründet und als Ausnahme |
| Sicherheitskonzept, Leitlinie | Kapitel 5.2; A.5.1 (Richtlinien) | Freigabe und Überprüfung durch die Geschäftsleitung |
| Rollen und Verantwortung | Kapitel 5.3; A.5.2 (Rollen) | direkter Berichtsweg an die Geschäftsleitung |
| Werte erfassen und einstufen | A.5.9 (Inventar), A.5.12 (Klassifizierung) | Produktionsanlagen und OT einbeziehen |
| Bedrohungen und Schwachstellen | A.5.7 (Bedrohungsinformationen), A.8.8 (technische Schwachstellen) | Warnungen des BSI berücksichtigen |
| Überprüfung | Kapitel 9.3; A.5.35 (unabhängige Überprüfung) | bei DVO-Einrichtungen mindestens jährlich |
Wer mit IT-Grundschutz arbeitet: Wie sich NIS2 und Grundschutz++ zueinander verhalten, erklärt die Schwesterseite NIS2 und Grundschutz++ auf grundschutz-readiness.de.
Welche Nachweise eignen sich?
Es gibt kein vorgeschriebenes Nachweispaket. Ein Nachweis wird ohnehin nur auf Anordnung des BSI fällig. Geeignete Nachweisbeispiele, getrennt nach Herkunft:
| Herkunft | geeignete Nachweisbeispiele |
|---|---|
| Gesetzliche Pflicht (§ 30 Abs. 1 Satz 3) | Dokumentation, dass die Maßnahmen ergriffen wurden; die Form ist nicht vorgegeben |
| Pflicht nur für DVO-Einrichtungen | Sicherheitskonzept mit Genehmigungsdatum; dokumentierte Risikobewertung; Risikobehandlungsplan mit Verantwortlichen und Terminen; Begründung der Restrisiken; Nachweis der jährlichen Überprüfung |
| Fachliche Empfehlung (BSI-Infopaket) | beschriebene Methode mit Bewertungs- und Akzeptanzkriterien; Liste der Werte und Prozesse; Risikoregister; Zuordnung von Risikoeigentümern |
| Blackfort-Beispiel | die ausgefüllte Risikoanalyse unten mit Freigabevermerk der Geschäftsleitung und Termin für die nächste Überprüfung |
Beispiel: Risikoanalyse einer Großbäckerei
Fiktives Beispiel, kein Kunde. Eine industrielle Großbäckerei mit 220 Beschäftigten beliefert Handelsketten. Als Lebensmittelunternehmen in der industriellen Produktion fällt sie unter Anlage 2 und ist wichtige Einrichtung. Drei Produktionslinien werden über einen Leitstand gesteuert, Bestellungen der Handelskunden kommen per EDI über einen Dienstleister, die Kühlhäuser werden elektronisch überwacht. Die IT besteht aus zwei Personen, die Lohnabrechnung macht ein externer Dienstleister, die Linien warten die Maschinenhersteller per Fernzugang.
Annahmen für die Bewertung: Ein Lieferausfall von mehr als 24 Stunden gefährdet Verträge mit den Handelsketten. Rezepturen sind Geschäftsgeheimnisse.
Arbeitsprodukt: ausgefüllte Risikoanalyse
1. Methode und Kriterien (angelehnt an BSI-Standard 200-3, vereinfacht)
| Stufe | Eintrittswahrscheinlichkeit (E) | Auswirkung (A) |
|---|---|---|
| 1 | selten: seltener als alle fünf Jahre | gering: Störung unter 4 Stunden, kein Kundenbezug |
| 2 | möglich: alle ein bis fünf Jahre | spürbar: Störung bis 24 Stunden oder Nacharbeit |
| 3 | wahrscheinlich: etwa jährlich | schwer: Lieferausfall über 24 Stunden, Abfluss von Geschäftsgeheimnissen |
| 4 | häufig: mehrmals im Jahr | existenzbedrohend: Ausfall über eine Woche, Verlust von Großkunden |
Risiko = E × A. Stufen: 1-3 niedrig, 4-6 mittel, 8-9 hoch, 12-16 sehr hoch. Risikotoleranz: Restrisiken bis „mittel“ akzeptiert die IT-Leitung mit Begründung; Restrisiken „hoch“ und „sehr hoch“ entscheidet die Geschäftsführung, nur befristet und mit Übergangsmaßnahmen.
2. Risikoregister und Behandlungsplan
| Nr. | Wert oder Prozess | Bedrohung und Schwachstelle | E × A = Risiko | Behandlung (Bezug § 30 Abs. 2) | verantwortlich, Termin | Restrisiko |
|---|---|---|---|---|---|---|
| R1 | ERP und Warenwirtschaft | Ransomware über Phishing; keine MFA für E-Mail, Sicherungen im selben Netz | 3 × 4 = 12 sehr hoch | verringern: MFA (Nr. 10), getrennte Sicherung und Wiederherstellungstest (Nr. 3), Schulung (Nr. 7) | IT-Leitung, 31.03.2027 | 2 × 3 = 6 mittel |
| R2 | Leitstand und Liniensteuerung | Schadsoftware aus dem Büronetz; Büro- und Produktionsnetz nicht getrennt | 2 × 4 = 8 hoch | verringern: Netztrennung mit Firewall (Nr. 9), Notbetrieb ohne Leitstand üben (Nr. 3) | Produktionsleitung mit IT, 30.06.2027 | 1 × 4 = 4 mittel |
| R3 | Fernwartung der Maschinenhersteller | Missbrauch des Zugangs; VPN dauerhaft offen, ohne MFA, ohne Protokoll | 3 × 3 = 9 hoch | verringern: Zugang nur auf Anforderung, MFA, Protokollierung, Vertragsklausel (Nr. 4, 10) | IT-Leitung, 31.01.2027 | 1 × 3 = 3 niedrig |
| R4 | Rezepturdatenbank | Abfluss durch ausgeschiedene Beschäftigte; Berechtigungen werden beim Austritt nicht entzogen | 2 × 3 = 6 mittel | verringern: Austrittsprozess, halbjährlicher Berechtigungsreview (Nr. 9) | Personalleitung mit IT, 31.12.2026 | 1 × 3 = 3 niedrig |
| R5 | Kühlhausüberwachung | Ausfall des Überwachungsservers; keine Redundanz, Alarm nur am Bildschirm | 2 × 3 = 6 mittel | verringern: Alarm zusätzlich per Mobilfunk, Ersatzgerät (Nr. 3) | Technik, 28.02.2027 | 1 × 2 = 2 niedrig |
| R6 | EDI-Bestellungen der Handelskunden | Ausfall des EDI-Dienstleisters; kein Ersatzweg, keine Meldepflicht im Vertrag | 2 × 3 = 6 mittel | verringern: Ersatzweg über Kundenportale, Vertrag mit Meldepflicht (Nr. 3, 4) | Vertrieb mit IT, 31.03.2027 | 2 × 2 = 4 mittel |
| R7 | Lohnabrechnung beim Dienstleister | Datenleck beim Dienstleister; Sicherheitsniveau unbekannt | 2 × 2 = 4 mittel | verringern: Lieferantenfragebogen, Vertragsprüfung (Nr. 4) | Personalleitung, 31.12.2026 | 1 × 2 = 2 niedrig |
| R8 | Steuerungsrechner Linie 3 | Schadsoftware; Betriebssystem ohne Sicherheitsupdates, Austausch erst 2027 möglich | 3 × 3 = 9 hoch | verringern: Rechner vom Netz abschotten, USB sperren (Nr. 5, 9); Austausch beauftragen | Produktionsleitung, Austausch 30.09.2027 | 2 × 3 = 6 mittel bis zum Austausch |
3. Freigabe und Überprüfung
| Feld | Beispielwert |
|---|---|
| Erstellt | Informationssicherheitsbeauftragter mit IT-Leitung und Produktionsleitung, 30.09.2026 |
| Freigabe Restrisiken | Geschäftsführung, 12.10.2026; R8 befristet bis zum Austausch, Übergangsmaßnahmen beschlossen |
| Nächste Überprüfung | 30.09.2027, früher bei erheblichem Vorfall, neuer Linie oder neuem Dienstleister |
| Ablage | ISMS-Ordner, Versionsstand 1.0, Änderungen mit Datum |
Das Register zeigt, warum die Analyse vom Geschäftsprozess ausgehen sollte: Zwei der drei höchsten Risiken liegen bei der Fernwartung und einer Altanlage in der Produktion; dazu kommt Ransomware über das Büronetz. Eine reine Büro-IT-Sicht hätte zwei davon übersehen. R3 und R6 betreffen Dienstleister; wie man sie bewertet, zeigt die Seite Lieferkette.
Drei typische Lücken
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Analyse nur für die Büro-IT | Die Analyse wird von der IT aus gedacht, Produktion und Dienstleister fehlen. | Die größten Risiken bleiben unbewertet; § 30 gilt für die gesamte Einrichtung. | von den Geschäftsprozessen ausgehen, Produktion und Dienstleister einbeziehen |
| Risiken akzeptiert statt behandelt | Gewohnheit aus ISO-Projekten, Risiken mit hohem Aufwand einfach zu akzeptieren. | Das BSIG fordert Maßnahmen; eine Akzeptanz ohne Begründung ist schwer zu vertreten. | Akzeptanz nur befristet, begründet, mit Übergangsmaßnahme und Entscheidung der Geschäftsleitung |
| Einmal erstellt, nie aktualisiert | Die Analyse war ein Projektergebnis ohne Termin für die Überprüfung. | Nach Vorfällen oder Änderungen stimmt sie nicht mehr, Maßnahmen setzen falsch an. | fester Überprüfungstermin, zusätzliche Anlässe festlegen, Version und Datum führen |
Wie Blackfort Technology unterstützt
Wir führen die Risikoanalyse mit Ihren Fachbereichen in Workshops durch, bewerten Produktion, IT und Dienstleister gemeinsam und liefern Register, Behandlungsplan und Entscheidungsvorlage für die Geschäftsleitung. Der Einstieg ist die NIS2-Gap-Analyse.
Häufige Fragen
Schreibt NIS2 eine bestimmte Methode für die Risikoanalyse vor?+
Wie oft muss die Risikoanalyse aktualisiert werden?+
Reicht die Risikobeurteilung aus unserem ISO-27001-ISMS?+
Wer muss die Risikoanalyse freigeben?+
Müssen wir Produktionsanlagen und OT in die Risikoanalyse aufnehmen?+
Weiterlesen
Quellen
- § 30 BSIG: Risikomanagementmaßnahmen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- Richtlinie (EU) 2022/2555 (NIS‑2-Richtlinie), Art. 21 (abgerufen am 2026-11-06)
- Durchführungsverordnung (EU) 2024/2690, Art. 2 und Anhang Nr. 1 und 2 (abgerufen am 2026-11-06)
- BSI: Infopaket „NIS‑2 Risikoanalyse“ (abgerufen am 2026-11-06)
- BSI: Onepager „ISO/IEC 27001 im Kontext NIS‑2/BSIG“, Version 1.0 vom 01.04.2026 (abgerufen am 2026-11-06)
- BSI: Allgemeine FAQ zu NIS‑2 (IT-Grundschutz nicht verpflichtend, Nachweis auf Anordnung) (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).