Stand: 2026-11-06
Welche Pflichten NIS2 insgesamt mit sich bringt, steht in der Übersicht der NIS2-Anforderungen; in welcher Reihenfolge Sie vorgehen, im NIS2-Maßnahmenplan.
Kurzantwort: für wen gilt § 30 BSIG und was verlangt er?
§ 30 BSIG gilt für besonders wichtige und wichtige Einrichtungen. Ob Ihr Unternehmen dazu gehört, klären Sie mit der Betroffenheitsprüfung. Für einige Einrichtungen gilt § 30 nach § 28 Abs. 5 und 6 nicht, etwa für Telekommunikationsanbieter (TK-Anbieter unter NIS2 und TKG), bestimmte Energieunternehmen und Finanzunternehmen nach DORA; die Ausnahmen und ihre Grenzen erklärt die Betroffenheitsprüfung.
Verlangt sind drei Dinge:
- Maßnahmen ergreifen, die geeignet, verhältnismäßig und wirksam sind, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit Ihrer IT zu vermeiden und die Auswirkungen von Sicherheitsvorfällen gering zu halten (Abs. 1 Satz 1).
- Zehn Bereiche abdecken: „Die Maßnahmen müssen zumindest Folgendes umfassen“, heißt es in Abs. 2 Satz 2, gefolgt von den Nummern 1 bis 10. Die Maßnahmen sollen den Stand der Technik einhalten, einschlägige Normen berücksichtigen und müssen auf einem gefahrenübergreifenden Ansatz beruhen (Abs. 2 Satz 1).
- Einhaltung dokumentieren (Abs. 1 Satz 3). Fehlende Maßnahmen und fehlende Dokumentation sind jeweils eigene Bußgeldtatbestände nach § 65 BSIG.
Die Pflicht gilt seit dem Inkrafttreten des BSIG am 06.12.2025 durch das NIS2-Umsetzungsgesetz, ohne allgemeine Übergangsfrist und unabhängig davon, ob Sie schon registriert sind.
Wie viel Aufwand angemessen ist, bemisst das Gesetz an der Risikoexposition, der Größe der Einrichtung, den Umsetzungskosten sowie an Eintrittswahrscheinlichkeit, Schwere und Auswirkungen von Sicherheitsvorfällen (Abs. 1 Satz 2). Für ein Unternehmen mit 60 Beschäftigten kann danach ein anderes Maßnahmenniveau angemessen sein als für einen Konzern. Es sollte aber begründen können, warum seine Maßnahmen zu seinem Risiko passen.
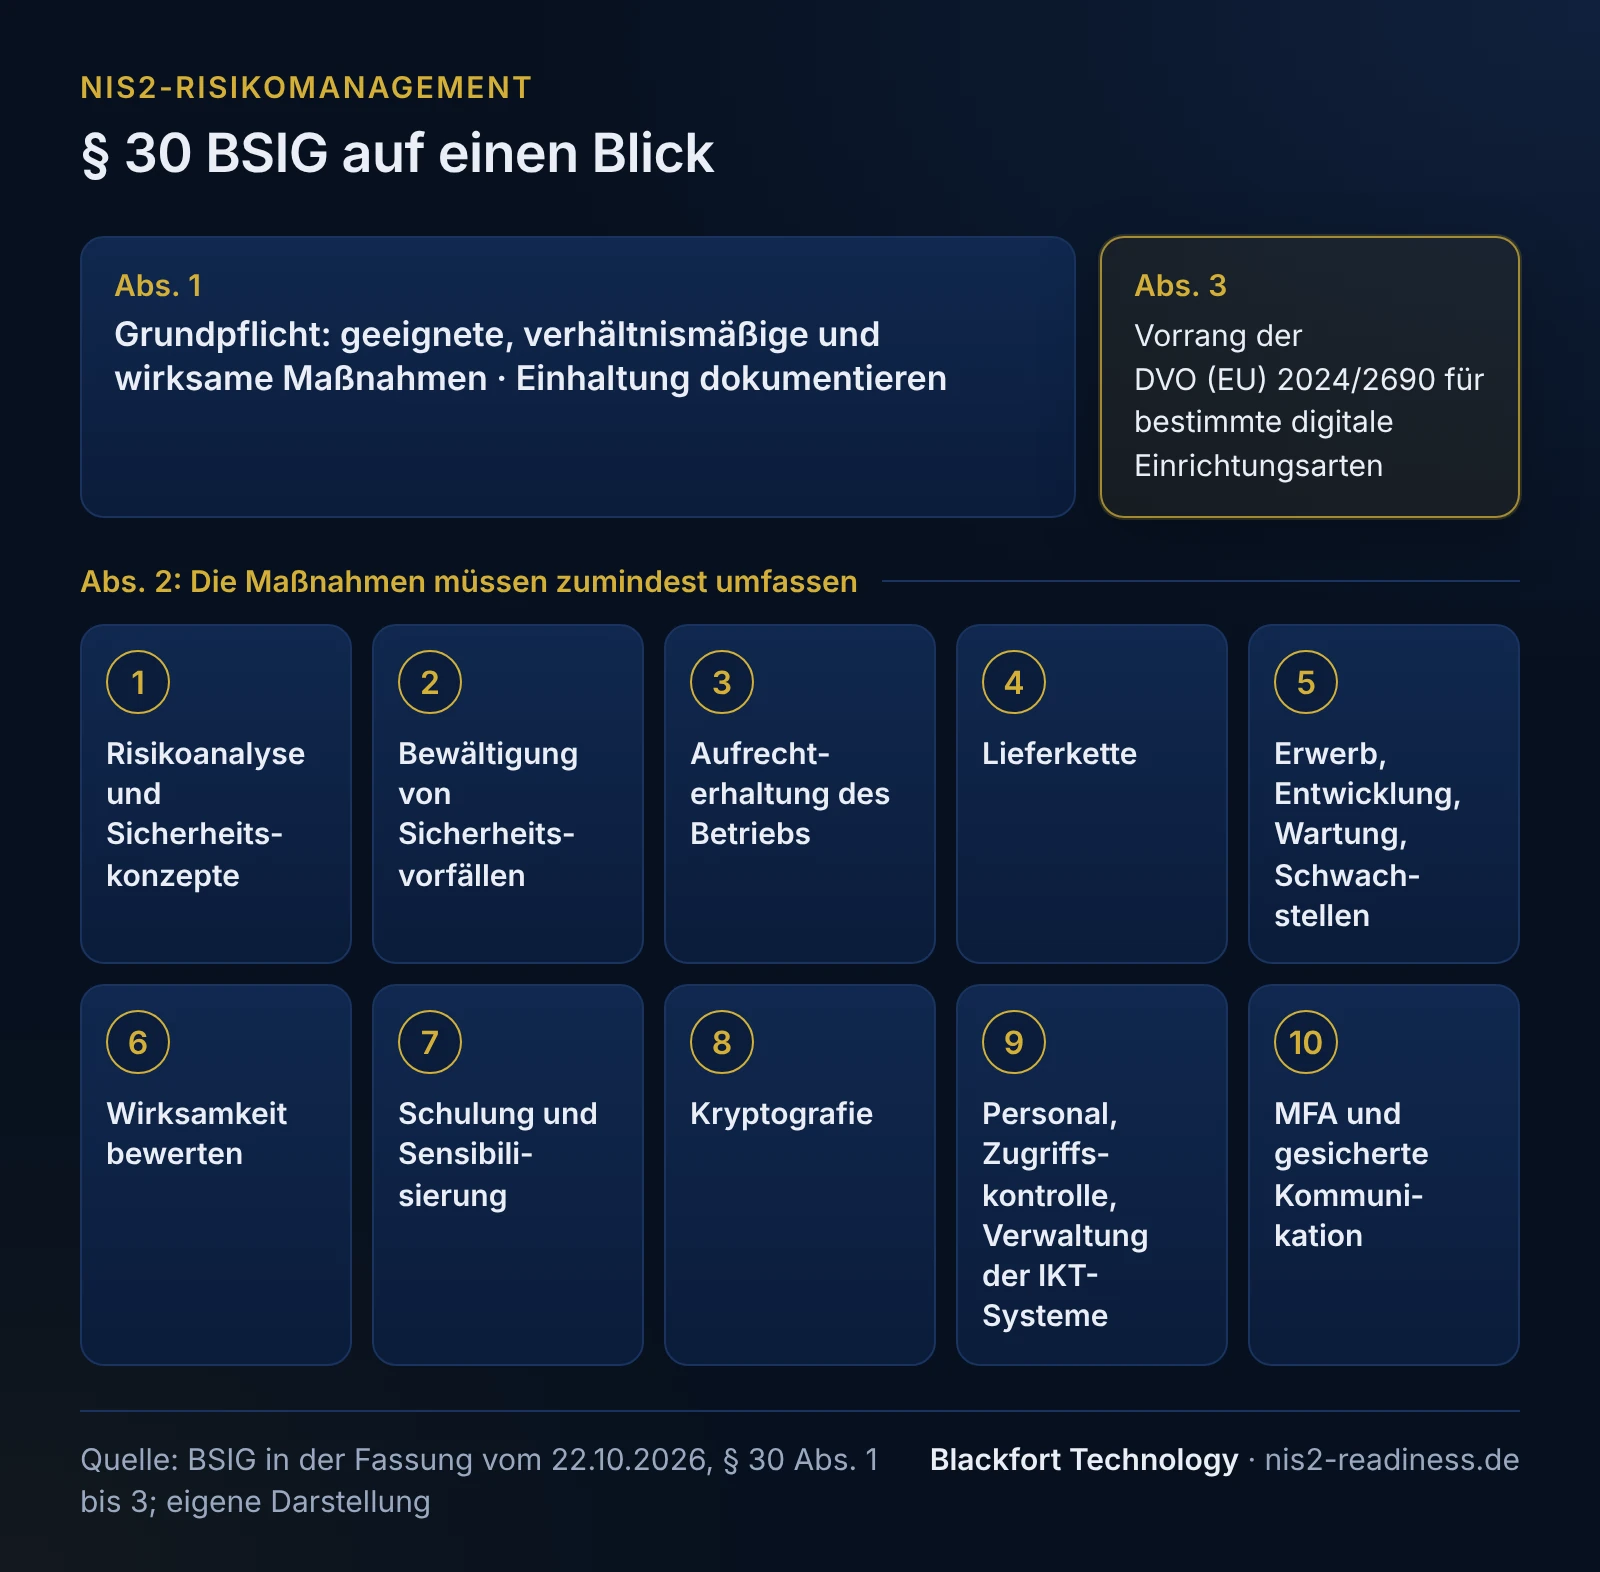
Die zehn Bereiche mit geeigneten Nachweisbeispielen
Die Tabelle trennt drei Ebenen. Gesetzliche Pflicht ist nur der Wortlaut von § 30 Abs. 2 Satz 2 BSIG. Welche Dokumente die Umsetzung belegen, schreibt § 30 nicht vor. Die geeigneten Nachweisbeispiele sind unsere fachliche Empfehlung; wo das BSI etwas empfiehlt, steht es dabei. Das Blackfort-Beispiel zeigt, wie ein fiktiver Maschinenbauer mit 180 Beschäftigten den Bereich belegt hat.
| Nr. | Gesetzliche Pflicht: Wortlaut § 30 Abs. 2 Satz 2 BSIG | Geeignete Nachweisbeispiele (fachliche Empfehlung) | Blackfort-Beispiel (fiktiv) |
|---|---|---|---|
| 1 | „Konzepte in Bezug auf die Risikoanalyse und auf die Sicherheit in der Informationstechnik“ | beschriebene Methode der Risikoanalyse, Risikoregister mit Bewertung und Behandlung, Sicherheitskonzept mit Freigabe der Geschäftsleitung. Die Methode ist frei, das BSI empfiehlt eine Orientierung etwa am BSI-Standard 200-3. Mehr: Risikoanalyse | Risikoregister mit 28 Risiken, Behandlungsplan von der Geschäftsführung freigegeben |
| 2 | „Bewältigung von Sicherheitsvorfällen“ | Vorfallprozess mit Rollen, Meldekette für die Fristen nach § 32, Alarmierungsliste auch außerhalb der Geschäftszeiten (erwartet das BSI für die Meldung), Protokoll einer Übung. Mehr: Meldepflicht | Vorfallprozess im Entwurf, Rufbereitschaft geregelt, erste Übung terminiert |
| 3 | „Aufrechterhaltung des Betriebs, wie Backup-Management und Wiederherstellung nach einem Notfall, und Krisenmanagement“ | Backup-Konzept, Protokoll eines Wiederherstellungstests, Notfallhandbuch, Zusammensetzung und Erreichbarkeit des Krisenstabs. | Wiederherstellung der ERP-Datenbank getestet und protokolliert; Krisenstab fehlt noch |
| 4 | „Sicherheit der Lieferkette einschließlich sicherheitsbezogener Aspekte der Beziehungen zu unmittelbaren Anbietern oder Diensteanbietern“ | Lieferantenverzeichnis mit Kritikalität, Sicherheitsklauseln in Verträgen, Lieferantenbewertungen. Das BSI empfiehlt Vereinbarungen zu Risikomanagement, Vorfallbewältigung und Patchmanagement. Mehr: Lieferkette | Verzeichnis mit 46 IT-Dienstleistern begonnen, Vertragsklauseln fehlen |
| 5 | „Sicherheitsmaßnahmen bei Erwerb, Entwicklung und Wartung von informationstechnischen Systemen, Komponenten und Prozessen, einschließlich Management und Offenlegung von Schwachstellen“ | Sicherheitsanforderungen in der Beschaffung, Patch- und Schwachstellenprozess mit Fristen je Schweregrad, Berichte von Schwachstellenscans, Kontaktweg für Hinweise auf Schwachstellen. | Patchrichtlinie mit Fristen, monatlicher Scanbericht |
| 6 | „Konzepte und Verfahren zur Bewertung der Wirksamkeit von Risikomanagementmaßnahmen im Bereich der Sicherheit in der Informationstechnik“ | Prüfplan, Protokolle interner Kontrolltests oder Audits, Kennzahlen mit Zielwerten, Bericht an die Geschäftsleitung. | Prüfplan im Entwurf, noch kein Test |
| 7 | „grundlegende Schulungen und Sensibilisierungsmaßnahmen im Bereich der Sicherheit in der Informationstechnik“ | Schulungsplan, Teilnahmenachweise, Auswertung von Sensibilisierungsaktionen. Die Schulung der Geschäftsleitung regelt § 38 Abs. 3 gesondert. | E-Learning mit Teilnahmeliste, Phishing-Übung ausgewertet |
| 8 | „Konzepte und Prozesse für den Einsatz von kryptographischen Verfahren“ | Kryptokonzept, Übersicht der eingesetzten Verfahren und Schlüssel, Zertifikatsverzeichnis mit Laufzeiten. | Übersicht begonnen, Kryptokonzept fehlt |
| 9 | „Erstellung von Konzepten für die Sicherheit des Personals, die Zugriffskontrolle und für die Verwaltung von IKT-Systemen, -Produkten und -Prozessen“ | Berechtigungskonzept, Ein- und Austrittsprozess, Protokolle von Berechtigungsreviews, Inventar der Systeme. | Berechtigungsreview ERP protokolliert, Assetliste aus der Inventarisierung |
| 10 | „Verwendung von Lösungen zur Multi-Faktor-Authentifizierung oder kontinuierlichen Authentifizierung, gesicherte Sprach-, Video- und Textkommunikation sowie gegebenenfalls gesicherte Notfallkommunikationssysteme innerhalb der Einrichtung“ | MFA-Abdeckungsbericht je Zugangsart, Vorgaben für Kommunikationswege, festgelegter Ausweichkanal für den Notfall. | MFA für VPN, E-Mail und Administratorkonten belegt |
Die Nummern 1 bis 10 entsprechen in gleicher Reihenfolge den Buchstaben a bis j in Art. 21 Abs. 2 der NIS2-Richtlinie. Der deutsche Wortlaut weicht an einigen Stellen ab: Nr. 7 spricht von Schulungen und Sensibilisierung, die Richtlinie zusätzlich von Cyberhygiene; Nr. 9 verlangt die „Erstellung von Konzepten“. Für Ihre Dokumentation zählt der Wortlaut des BSIG.
Checkliste § 30 BSIG als Excel
Die Checkliste bildet die zehn Bereiche und die Dokumentationspflicht als Tabelle ab. Sie tragen je Bereich Verantwortliche, Status, Nachweise und das Datum des jüngsten Nachweises ein. Ein zweites Blatt zeigt dieselbe Tabelle ausgefüllt für das fiktive Beispielunternehmen.
Version 1.1 vom 06.11.2026, Rechtsstand BSIG in der Fassung vom 22.10.2026. Checkliste herunterladen: Excel (xlsx)
Sie dürfen diese Vorlage im eigenen Unternehmen nutzen und anpassen. Eine Veröffentlichung oder ein Weiterverkauf ist nicht gestattet.
Inhalt der Datei:
- Deckblatt: Version, Stand, Rechtsstand, Anleitung in fünf Schritten, Hinweis, dass die Checkliste keine Rechtsberatung ist, Nutzungshinweis.
- Checkliste: Spalten Nr., Bereich, Wortlaut kurz, Status (Auswahl: offen, in Arbeit, umgesetzt, geprüft (wirksam)), Verantwortlich, Nachweis, Fundstelle, Datum.
- Beispiel: ausgefüllte Fassung, als fiktiv gekennzeichnet.
Vorschau des Blatts „Beispiel“ (Auszug, fiktives Unternehmen):
| Nr. | Bereich | Status | Verantwortlich | Nachweis | Datum |
|---|---|---|---|---|---|
| 1 | Risikoanalyse und Sicherheitskonzepte | umgesetzt | Informationssicherheit (intern) | Methode Risikoanalyse v1.0; Risikoregister mit 28 Risiken; Behandlungsplan, von der Geschäftsführung freigegeben | 14.10.2026 |
| 2 | Bewältigung von Sicherheitsvorfällen | in Arbeit | IT-Leitung | Vorfallprozess v0.9 mit Meldekette 24 h / 72 h / 1 Monat; Alarmierungsliste mit Rufbereitschaft | 28.10.2026 |
| 4 | Sicherheit der Lieferkette | offen | Einkauf | Lieferantenverzeichnis begonnen; Vertragsklauseln zu Vorfallmeldung und Patchmanagement fehlen | - |
| 6 | Wirksamkeit bewerten | offen | Informationssicherheit (intern) | Prüfplan 2027 im Entwurf; noch keine Kontrolltests | - |
| 10 | MFA und gesicherte Kommunikation | umgesetzt | IT-Leitung | MFA-Abdeckungsbericht: VPN, E-Mail und Administratorkonten mit MFA; Ausweichkanal festgelegt | 31.10.2026 |
| D | Dokumentation der Einhaltung | in Arbeit | Informationssicherheit (intern) | Nachweisregister in der Checkliste; Ablage im DMS | 03.11.2026 |
So nutzen Sie die Checkliste: Tragen Sie zuerst für jeden Bereich eine verantwortliche Person ein. Nennen Sie dann je Bereich die vorhandenen Dokumente mit Titel, Version und Ablageort. Wo nichts vorliegt, bleibt der Status „offen“. Legen Sie die Liste mindestens vierteljährlich der Geschäftsleitung vor: Sie muss die Umsetzung nach § 38 Abs. 1 BSIG überwachen, und die fortgeschriebene Liste zeigt, dass sie das tut. Mehr dazu auf der Seite zu den Pflichten der Geschäftsleitung.
Die Checkliste ist eine Arbeitshilfe. Sie ersetzt keine Risikoanalyse, und eine vollständig ausgefüllte Liste belegt für sich nicht, dass die Maßnahmen geeignet und wirksam sind.
Beispiel: ein Maschinenbauer arbeitet die zehn Bereiche ab
Fiktives Beispiel, kein Kunde. Ein Maschinenbauer mit 180 Beschäftigten, eigener Fertigungs-IT, ERP-System und einer IT-Abteilung mit drei Personen ist als wichtige Einrichtung eingestuft (Anlage 2, Maschinenbau). Die Geschäftsführung lässt im Herbst 2026 mit der Checkliste prüfen, was zu jedem Bereich vorliegt.
Ergebnis: drei Bereiche sind belegt (1, 7, 10), fünf in Arbeit (2, 3, 5, 9 und die Dokumentation), drei offen (4, 6, 8). Die IT hatte vieles umgesetzt, aber kaum aufgeschrieben. Die Geschäftsführung beschließt, die offenen Bereiche mit Verantwortlichen und Terminen in den Maßnahmenplan aufzunehmen, beginnend mit der Lieferkette, weil dort Verträge mit langen Laufzeiten betroffen sind.
Typische Lücken bei § 30 BSIG
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Maßnahmen umgesetzt, aber nicht dokumentiert | Die IT arbeitet nach Erfahrung, Dokumentation gilt als Nebensache. | Die Einhaltung lässt sich nicht belegen; fehlende Dokumentation ist ein eigener Bußgeldtatbestand. | Je Bereich Nachweise benennen und ablegen, Checkliste als Register führen. |
| ISO-27001-Zertifikat gilt als Erfüllung | Der Geltungsbereich des ISMS umfasst nur einen Standort oder Teilbereich. | § 30 gilt für die gesamte Einrichtung; das BSI weist darauf hin, dass ein Zertifikat nicht automatisch alle BSIG-Pflichten erfüllt. | Geltungsbereich gegen die ganze Einrichtung abgleichen und Lücken schließen, siehe NIS2 und ISO 27001. |
| Wirksamkeit nie geprüft (Nr. 6) | Maßnahmen wurden eingeführt, aber kein Prüfplan aufgesetzt. | Das Gesetz verlangt wirksame Maßnahmen; ohne Tests bleibt das eine Behauptung. | Prüfplan mit jährlichen Kontrolltests und Kennzahlen, Ergebnis an die Geschäftsleitung. |
Für wen gelten abweichende Regeln?
Digitale Einrichtungsarten: Für elf digitale Einrichtungsarten, etwa Cloud-Anbieter, Rechenzentren und Managed Service Provider, hat die Durchführungsverordnung (EU) 2024/2690 Vorrang (§ 30 Abs. 3); welche das sind, steht im Sektorenverzeichnis. Ihr Anhang regelt die zehn Bereiche in 13 Kapiteln deutlich genauer, etwa die mindestens jährliche Überprüfung des Sicherheitskonzepts durch die Leitungsorgane. Wer eine Anforderung, die dort „soweit angemessen“ gilt, nicht anwendet, muss die Begründung nachvollziehbar dokumentieren.
Betreiber kritischer Anlagen: Für sie gelten auch Maßnahmen über das Schutzniveau besonders wichtiger Einrichtungen hinaus als verhältnismäßig, und sie müssen Systeme zur Angriffserkennung einsetzen (§ 31 BSIG). Nachweise erbringen sie alle drei Jahre nach § 39 BSIG.
Alle anderen Einrichtungen weisen die Umsetzung nur nach, wenn das BSI es anordnet. Die Dokumentation sollte trotzdem jederzeit vorliegen, weil § 30 sie unabhängig von einer Prüfung verlangt.
Schreibt § 30 einen Standard vor?
Nein. Die Methode der Risikoanalyse ist frei, und der IT-Grundschutz ist nach Aussage des BSI nicht für alle verpflichtend. Eine umfassend umgesetzte ISO 27001 deckt nach dem BSI regelmäßig einen großen Teil der Maßnahmen nach § 30 ab, erfüllt aber nicht automatisch alle Pflichten: Registrierung, Meldefristen, Verantwortung und Schulung der Geschäftsleitung sind nicht Teil der Norm. Wie Grundschutz und NIS2 zusammenspielen, erklärt Grundschutz-Readiness: NIS2 und IT-Grundschutz.
Eine „NIS2-Zertifizierung“ gibt es nicht. Zertifikate nach ISO 27001 oder IT-Grundschutz können den Nachweis erleichtern, müssen aber gegen die zehn Bereiche geprüft und gegebenenfalls ergänzt werden.
Diese Seite ist eine allgemeine Information und keine Rechtsberatung. Ob und in welchem Umfang § 30 BSIG für Ihre Einrichtung gilt, ist im Einzelfall zu prüfen.
Häufige Fragen
Müssen alle zehn Bereiche umgesetzt werden?+
Was ist der Unterschied zu Art. 21 der NIS2-Richtlinie?+
Welche Nachweise erwartet das BSI?+
Reicht die ausgefüllte Checkliste als Nachweis?+
Wer ist im Unternehmen für § 30 verantwortlich?+
Weiterlesen
- NIS2 Risikoanalyse: Anforderungen, Methode und Beispiel
- NIS2 Lieferkette: Dienstleister bewerten, Fragebogen nutzen
- NIS2-Maßnahmenplan: Schritte, Reihenfolge und Beispielplan
- NIS2-Anforderungen: alle Pflichten nach BSIG in einer Matrix
- NIS2 und ISO 27001: Mapping, Unterschiede und Lücken
- NIS2-Gap-Analyse in drei Stufen: Indikation, Gap, Roadmap
Quellen
- BSI-Gesetz (BSIG) § 30: Risikomanagementmaßnahmen, Fassung vom 22.10.2026 (abgerufen am 2026-11-06)
- BSI-Gesetz (BSIG) § 31: besondere Anforderungen für Betreiber kritischer Anlagen (abgerufen am 2026-11-06)
- BSI-Gesetz (BSIG) § 38: Pflichten der Geschäftsleitung (abgerufen am 2026-11-06)
- BSI-Gesetz (BSIG) § 65: Bußgeldvorschriften (abgerufen am 2026-11-06)
- Richtlinie (EU) 2022/2555 (NIS‑2-Richtlinie), Art. 21 (abgerufen am 2026-11-06)
- Durchführungsverordnung (EU) 2024/2690 (abgerufen am 2026-11-06)
- BSI: Allgemeine FAQ zu NIS‑2 (abgerufen am 2026-11-06)
- BSI: Infopaket NIS‑2 Risikoanalyse (abgerufen am 2026-11-06)
- BSI: Infopaket Sichere Lieferkette (abgerufen am 2026-11-06)
- BSI: Onepager NIS‑2 und ISO 27001, Version 1.0 (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).