Stand: 2026-11-06
Gemeint sind Unternehmen, die selbst nicht unter NIS2 fallen, aber von Kunden Fragebögen, Vertragsklauseln oder Nachweisforderungen mit NIS2-Bezug erhalten. Die Gegenseite, also wie eine betroffene Einrichtung ihre Lieferanten bewertet und welchen Fragebogen sie verschickt, steht auf der Seite Sicherheit der Lieferkette.
Sind Sie wirklich nicht betroffen?
Klären Sie das zuerst, bevor Sie einen Fragebogen als „Zulieferer“ beantworten. Betroffen sein kann, wer eine Tätigkeit aus Anlage 1 oder 2 des BSIG ausübt und mindestens 50 Mitarbeitende hat oder bei Umsatz und Bilanzsumme jeweils über 10 Mio. € liegt; Zahlen verbundener Unternehmen zählen mit. Zulieferer aus dem verarbeitenden Gewerbe können selbst unter Anlage 2 fallen, etwa im Maschinenbau, bei elektrischen Ausrüstungen oder Kraftwagenteilen. IT-Dienstleister, die Systeme ihrer Kunden installieren, verwalten, betreiben oder warten, können Managed Service Provider nach Anlage 1 sein. Den Prüfweg zeigt die Seite NIS2-Betroffenheit, die Lage der IT-Dienstleister die Seite IT-Dienstleister und MSP.
Wer betroffen ist, hat eigene Pflichten aus dem BSIG, unabhängig davon, was Kunden verlangen. Der Rest dieser Seite gilt für Unternehmen, die ihre Betroffenheit geprüft und verneint haben.
Warum fragt Ihr Kunde nach NIS2?
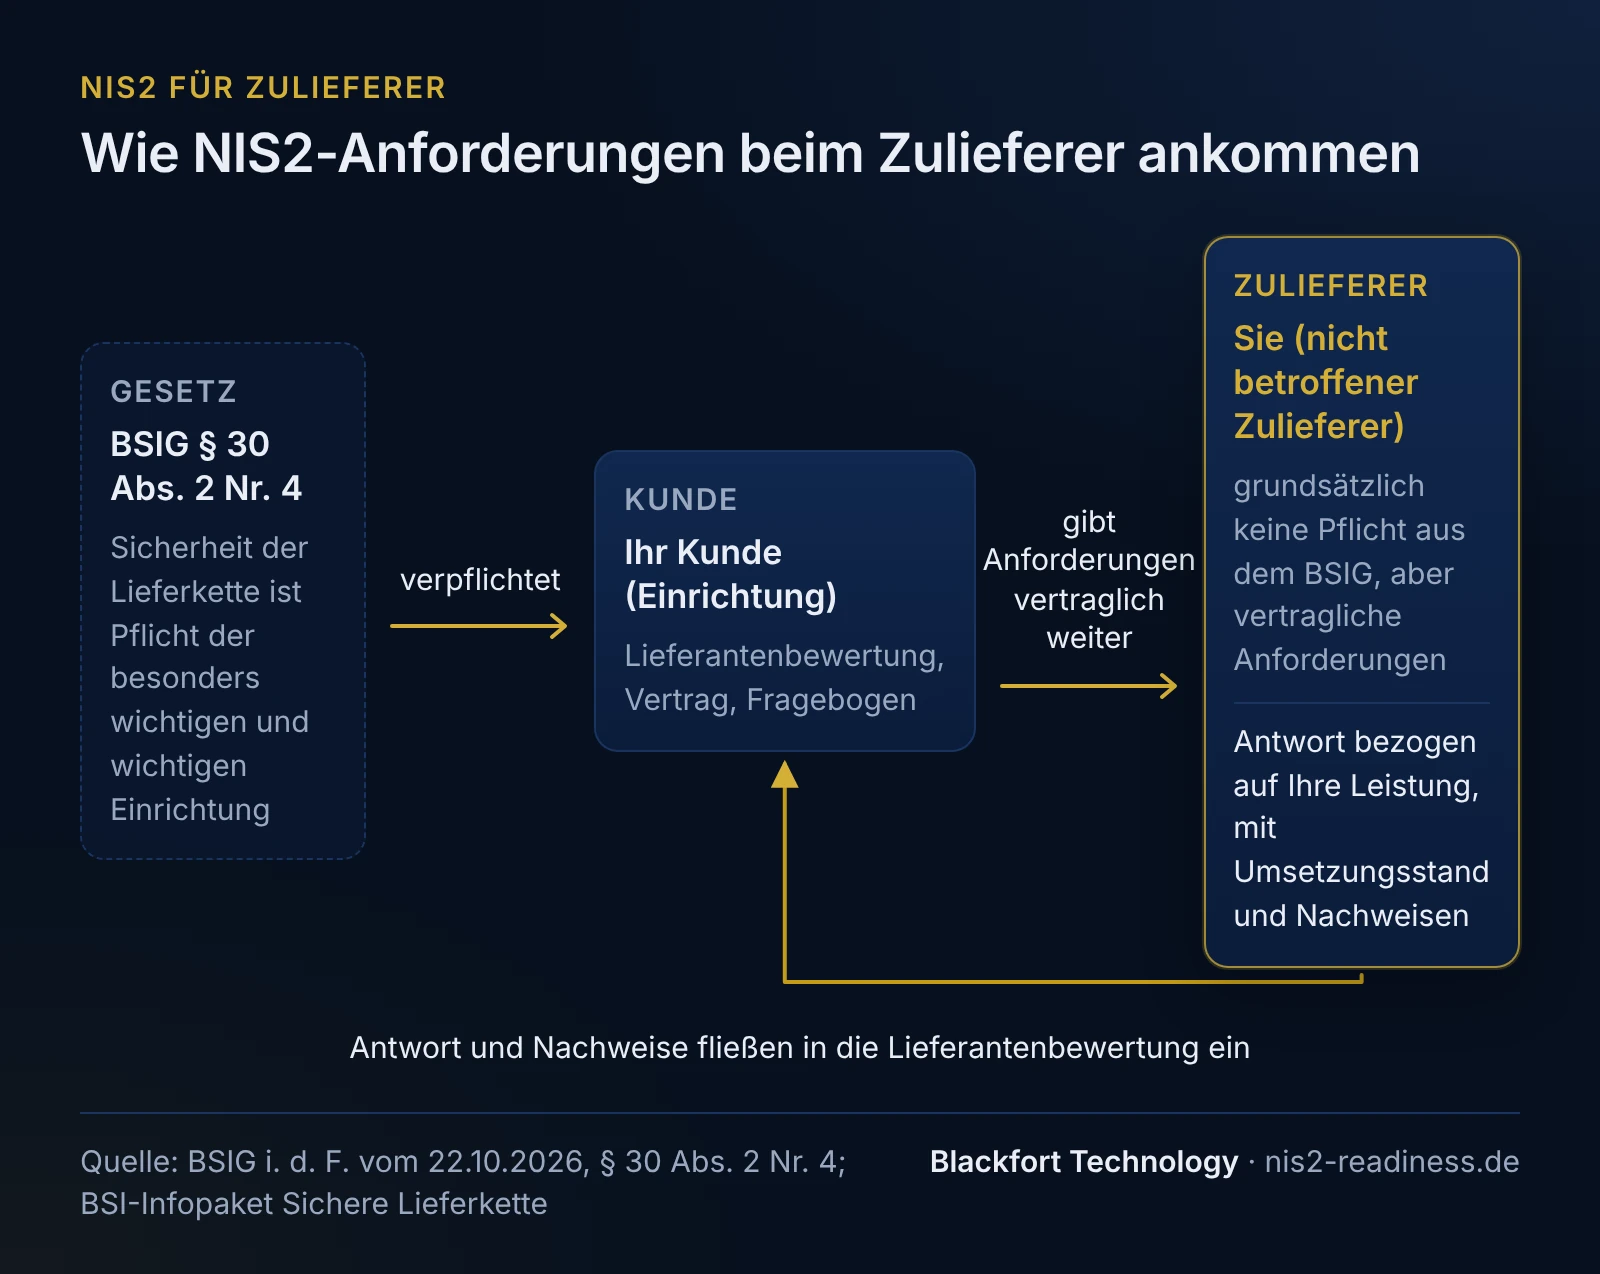
Besonders wichtige und wichtige Einrichtungen müssen nach § 30 Abs. 2 Satz 2 Nr. 4 BSIG Maßnahmen zur „Sicherheit der Lieferkette einschließlich sicherheitsbezogener Aspekte der Beziehungen zu unmittelbaren Anbietern oder Diensteanbietern“ treffen. Die Gesetzesbegründung, die das BSI zitiert, nennt als Beispiele vertragliche Vereinbarungen mit Zulieferern und Dienstleistern zu Risikomanagementmaßnahmen, zur Bewältigung von Cybersicherheitsvorfällen und zum Patchmanagement sowie die Beachtung von Prinzipien wie Security by Design und Security by Default. Die Einrichtung soll dabei die Schwachstellen ihrer unmittelbaren Anbieter und die Qualität ihrer Cybersicherheitspraxis berücksichtigen, einschließlich der Sicherheit ihrer Entwicklungsprozesse (so auch Art. 21 Abs. 3 der NIS‑2-Richtlinie).
Das BSI stellt klar: Das BSIG verpflichtet nicht alle Zulieferer und Dienstleister. Die Einrichtungen müssen aber, um ihre eigenen Pflichten zu erfüllen, ihre Zulieferer zur Einhaltung entsprechender Sicherheitsanforderungen verpflichten. Für Ihren Kunden kann es deshalb eine wirtschaftliche Entscheidung werden, ob er mit einem Zulieferer weiterarbeitet, der keine belastbaren Antworten gibt.
Für einige digitale Einrichtungsarten, etwa Cloud-Anbieter, Rechenzentrumsbetreiber und Managed Service Provider, wird es konkreter: Die Durchführungsverordnung (EU) 2024/2690 verlangt von ihnen ein Konzept für die Sicherheit der Lieferkette und nennt Vertragsinhalte, unter anderem die Pflicht des Anbieters, Sicherheitsvorfälle, die ein Risiko für die Systeme des Kunden darstellen, unverzüglich zu melden. Liefern Sie an solche Unternehmen, sind Fragen nach Vorfallmeldung besonders wahrscheinlich.
Was kann der Kunde vertraglich verlangen?
Was Sie schulden, ergibt sich aus Ihrem Vertrag, nicht aus dem BSIG. Der Kunde kann deshalb im Rahmen der Vertragsverhandlung fast alles verlangen; Sie entscheiden, was Sie zusagen. Die folgende Tabelle trennt, woher eine Anforderung stammt:
| Anforderung | Herkunft | Einordnung für Sie als Zulieferer |
|---|---|---|
| Angemessene Sicherheitsmaßnahmen für die Leistung | Pflicht des Kunden aus § 30 Abs. 2 Nr. 4; Beispiel der Gesetzesbegründung | Umfang auf die Systeme und Daten beziehen, die Ihre Leistung für den Kunden berühren |
| Information über Sicherheitsvorfälle | Empfehlung des BSI; Vertragsinhalt nach DVO für die dort genannten digitalen Einrichtungen | für den Kunden wichtig, weil er selbst Meldepflichten hat; Auslöser und Frist konkret vereinbaren |
| Patchmanagement | Empfehlung des BSI; Beispiel der Gesetzesbegründung | vor allem bei Software, Geräten mit Software und IT-Leistungen |
| Security by Design und by Default, Berücksichtigung von BSI-Empfehlungen | Empfehlung des BSI; Beispiel der Gesetzesbegründung | vor allem für Hersteller von Software und vernetzten Produkten; Fragen zu SBOM beantworten wir als Leistung unter SBOM-Service |
| Nachweise, Auskünfte, Audits | nicht gesetzlich vorgegeben; Ausgestaltung offen | Art, Häufigkeit und Vertraulichkeit vereinbaren; das BSI wünscht ausdrücklich belegbare Eigenschaften |
| bestimmtes Zertifikat (etwa ISO 27001) | nicht gesetzlich vorgegeben; laut BSI gibt es kein allgemeines Zertifikat für die Lieferkettenanforderung | der Kunde kann es verlangen, ein Zertifikat ersetzt aber seine eigene Bewertung nicht |
Die rechte Spalte ist unsere fachliche Einordnung. Haftung, Vertragsstrafen, Kündigungsrechte und Freistellungen beurteilen wir nicht; lassen Sie solche Klauseln anwaltlich prüfen.
Wie beantworten Sie einen Lieferantenfragebogen?
Gut beantwortet ist ein Fragebogen, wenn jede Antwort zur erbrachten Leistung passt, den tatsächlichen Stand beschreibt und ein Nachweis dahinter steht. So gehen wir vor:
- Umfang festlegen: Welche Leistung erbringen Sie für diesen Kunden, welche Ihrer Systeme, Daten und Personen berühren ihn? Ein Teilefertiger mit Zeichnungsaustausch beantwortet andere Fragen als ein Dienstleister mit Fernzugriff.
- Eigene Einordnung voranstellen: Geben Sie an, dass Sie Ihre Betroffenheit nach § 28 BSIG geprüft haben und mit welchem Ergebnis. Das erspart Rückfragen.
- Maßstab wählen: Das BSI empfiehlt nicht betroffenen Zulieferern, die eigene Einhaltung der Maßnahmen aus § 30 Abs. 2 BSIG für Vereinbarungen mit Auftraggebern zu prüfen. Die zehn Bereiche aus § 30 Abs. 2 eignen sich deshalb als Gliederung Ihrer Stammantworten; eine Übersicht steht auf der Seite § 30 BSIG.
- Stand ehrlich angeben: umgesetzt, teilweise umgesetzt oder geplant mit Termin. Eine Antwort „geplant bis März 2027“ ist für den Kunden verwertbarer als ein „ja“, das bei Nachfrage nicht hält.
- Nachweis zuordnen: Zu jeder Antwort ein Dokument, eine Auswertung oder ein Protokoll, das Sie auf Anfrage vorlegen oder zur Einsicht bereitstellen.
- Freigeben und pflegen: Die Geschäftsleitung gibt die Antworten frei. Pflegen Sie eine Stammfassung und passen Sie sie je Kunde an, statt jeden Fragebogen neu zu schreiben.
Einen einheitlichen Fragenkatalog gibt es nicht. Das BSI begrüßt Bestrebungen der Wirtschaft, einen zu erarbeiten, und verweist zur Orientierung auf die Best-Practice-Empfehlungen des UP KRITIS für Anforderungen an Lieferanten. Einen Fragebogen aus Sicht der Einrichtung zum Herunterladen finden Sie auf der Seite Sicherheit der Lieferkette.
Welcher Nachweis ist angemessen?
Ein „NIS2-Zertifikat“ gibt es nicht, auch wenn der Begriff in Anfragen auftaucht. Das BSI sagt ausdrücklich, dass es kein allgemeines Zertifikat für die Lieferkettenanforderung gibt. Angemessen ist ein Nachweis, der zur Leistung und zum Risiko für den Kunden passt. Geeignete Nachweisbeispiele, von schlank bis aufwendig:
| Nachweis | Was er zeigt | Grenzen |
|---|---|---|
| Selbstauskunft mit benannten Belegen | Umsetzungsstand je Bereich, belegt durch Richtlinien, Protokolle, Auswertungen | nicht unabhängig geprüft; Wert hängt an der Ehrlichkeit und an den Belegen |
| CyberRisikoCheck nach DIN SPEC 27076 | Standortbestimmung für kleine und mittlere Unternehmen | laut BSI nur eine Ersteinschätzung, mit ihm ist keine NIS‑2-Konformität erreichbar |
| ISO-27001-Zertifikat | geprüftes Managementsystem; deckt laut BSI bei umfassender Umsetzung einen großen Teil der Maßnahmen nach § 30 ab | Geltungsbereich prüfen: deckt er die Leistung für den Kunden? Erfüllt nicht automatisch alle BSIG-Anforderungen |
| Auditbericht oder Einsicht vor Ort beim Zulieferer | Prüfung durch den Kunden oder einen beauftragten Prüfer | Aufwand für beide Seiten; Umfang und Vertraulichkeit vereinbaren |
Unsere Empfehlung: Bieten Sie Einsicht in vertrauliche Unterlagen an, statt sie zu versenden, etwa in einer Videokonferenz oder bei einem Termin. Netzpläne, Schwachstellenberichte und Notfallpläne gehören nicht in einen Fragebogenanhang.
Überzogene Anforderungen und wie Sie antworten können
Manche Anforderungen gehen über das hinaus, was ein kleiner Zulieferer leisten oder überhaupt zusagen kann. Die folgenden Antwortvorschläge sind unsere fachliche Einordnung, keine Rechtsberatung:
| Anforderung | Problem | Antwortvorschlag |
|---|---|---|
| „Legen Sie Ihr NIS2-Zertifikat vor.“ | Ein solches Zertifikat gibt es nicht. | Selbstauskunft nach den zehn Bereichen aus § 30 Abs. 2 und vorhandene Zertifikate oder Prüfberichte anbieten |
| „Bestätigen Sie, dass Sie alle Anforderungen der NIS2 erfüllen.“ | Sie sind nicht Adressat des BSIG; eine Pauschalzusage ist weder prüfbar noch begrenzt. | Zusage auf konkret beschriebene Maßnahmen für die vereinbarte Leistung beschränken |
| „Melden Sie jeden Sicherheitsvorfall binnen 24 Stunden.“ | „Jeder Vorfall“ schließt Ereignisse ohne Bezug zum Kunden ein; die 24 Stunden stammen aus der Meldepflicht des Kunden gegenüber dem BSI. | unverzügliche Information zusagen, Auslöser auf Vorfälle mit möglicher Auswirkung auf Daten, Systeme oder Lieferfähigkeit für den Kunden beschränken, Erstinformation und Folgebericht unterscheiden |
| „Uneingeschränktes Auditrecht vor Ort, jederzeit.“ | Aufwand und Vertraulichkeit gegenüber anderen Kunden nicht geregelt | Auditrecht mit Vorankündigung, Umfang, Häufigkeit und Vorrang für Dokumentenprüfung oder Fernaudit vorschlagen |
| „Verpflichten Sie alle Ihre Unterauftragnehmer genauso.“ | trifft auch Unterauftragnehmer ohne Bezug zum Kunden | Weitergabe auf Unterauftragnehmer beschränken, die Zugriff auf Daten oder Systeme des Kunden haben oder an der Leistung mitwirken |
Beispiel: Antwort eines Teilefertigers auf einen Lieferantenfragebogen
Fiktives Beispiel, kein Kunde. Ein Lohnfertiger für Frästeile hat 34 Mitarbeitende, 4,8 Mio. € Umsatz und gehört zu keinem Konzern. Ein Maschinenbauer, der sich als wichtige Einrichtung eingestuft hat, schickt ihm einen Lieferantenfragebogen. Der Lohnfertiger erhält Zeichnungen über das Lieferantenportal des Kunden, schickt Rückfragen per E-Mail und hat keinen Zugang zum Netz des Kunden. Seine IT betreut ein externer Dienstleister. So sieht seine Antwort aus (alle Werte fiktiv):
| Bereich | Antwort | Nachweis | Stand |
|---|---|---|---|
| NIS2-Status | Betroffenheit nach § 28 BSIG geprüft: nicht betroffen (34 Mitarbeitende, 4,8 Mio. € Umsatz, keine verbundenen Unternehmen). Die folgenden Angaben beschreiben unseren Umsetzungsstand bezogen auf unsere Leistung für Sie. Verbindliche Zusagen regelt unser Vertrag. | Einstufungsvermerk vom 15.09.2026 | umgesetzt |
| Leistungsbezug | Lohnfertigung nach Zeichnung. Kundendaten: Zeichnungen und Bestelldaten. Kein Zugriff auf Systeme des Kunden. | - | - |
| Verantwortung | Geschäftsführer verantwortlich, Ansprechpartner für Informationssicherheit benannt, Funktionspostfach eingerichtet | Organigramm, Kontaktdaten | umgesetzt |
| Umgang mit Kundendaten | Zeichnungen in einem Projektordner je Kunde mit Berechtigung nur für Arbeitsvorbereitung und Fertigung; Löschung zwölf Monate nach Auftragsende | Berechtigungsliste, Löschkonzept | umgesetzt |
| Zugänge und MFA | MFA für E-Mail, Fernzugang und Administratorkonten; übrige Konten folgen | Auswertung der Anmeldekonfiguration | teilweise, vollständig bis 31.03.2027 |
| Updates | Sicherheitsupdates für Server und Arbeitsplätze monatlich, kritische Lücken außer der Reihe; Steuerungsrechner der Maschinen nach Freigabe des Herstellers | Patchbericht des IT-Dienstleisters | umgesetzt |
| Datensicherung | tägliche Sicherung, eine Kopie getrennt vom Netz, Wiederherstellungstest jährlich | Protokoll des letzten Wiederherstellungstests vom 12.08.2026 | umgesetzt |
| Vorfälle | Information an den Kunden unverzüglich, spätestens 24 Stunden nach Kenntnis, wenn Zeichnungen oder Bestelldaten betroffen sein können oder die Lieferfähigkeit gefährdet ist; Folgebericht nach Klärung | Ablauf für Sicherheitsvorfälle | umgesetzt |
| Schulung | jährliche Unterweisung aller Beschäftigten mit Bildschirmarbeitsplatz, Schwerpunkt Phishing | Teilnehmerliste | umgesetzt |
| Dienstleister | IT-Dienstleister vertraglich zu Vertraulichkeit, Updates und Meldung von Vorfällen verpflichtet | Vertragsauszug zur Einsicht | umgesetzt |
| Zertifikate | kein ISO-27001-Zertifikat; CyberRisikoCheck nach DIN SPEC 27076 im Mai 2026 als Ersteinschätzung durchgeführt | Ergebnisbericht zur Einsicht | - |
| Nachweise | Einsicht in alle genannten Unterlagen nach Terminabsprache; Versand vertraulicher Unterlagen nur auf Grundlage einer Vertraulichkeitsvereinbarung | - | - |
Dazu gehört ein kurzer Begleittext, den der Lohnfertiger für alle Kunden verwendet:
„Wir haben unsere Betroffenheit nach § 28 BSIG geprüft und sind keine besonders wichtige oder wichtige Einrichtung. Wir wissen, dass Sie als Einrichtung die Sicherheit Ihrer Lieferkette gewährleisten müssen, und beantworten Ihren Fragebogen bezogen auf unsere Leistung für Sie. Wo eine Maßnahme noch nicht vollständig umgesetzt ist, nennen wir den Termin. Die angegebenen Nachweise zeigen wir Ihnen gern in einem gemeinsamen Termin.“
Die Antwort sagt nur zu, was der Betrieb belegen kann, und macht Lücken mit Termin sichtbar. Zusagen zu Haftung oder Vertragsstrafen enthält sie bewusst nicht; die gehören in die Vertragsverhandlung.
Drei typische Lücken auf der Zuliefererseite
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Jeder Fragebogen wird neu beantwortet | keine Stammantworten, Zuständigkeit wechselt | widersprüchliche Angaben an verschiedene Kunden, hoher Aufwand | eine freigegebene Stammfassung nach den zehn Bereichen aus § 30 Abs. 2, jährlich und nach Änderungen aktualisiert |
| Zusagen ohne Nachweis | Fragebogen unter Zeitdruck mit „ja“ beantwortet | bei Nachfrage oder Audit fehlen Belege, das Vertrauen des Kunden leidet | zu jeder Antwort einen Nachweis benennen; ohne Nachweis „teilweise“ oder „geplant“ angeben |
| Vorfallinformation nicht vorbereitet | Zusage im Vertrag, aber kein Ablauf und keine Kontaktliste | der Kunde erfährt von einem Vorfall zu spät für seine eigene Meldepflicht | Ablauf mit Auslösern, Kontakten je Kunde und Vorlage für die Erstinformation; einmal im Jahr durchspielen |
Wie wir helfen
Wir unterstützen Zulieferer dabei, eine belastbare Stammantwort aufzubauen, die passenden Nachweise zu erstellen und technische und organisatorische Anforderungen von Kunden fachlich einzuordnen. Vertragsklauseln selbst lassen Sie anwaltlich prüfen. Stellt sich bei der Prüfung heraus, dass Sie selbst betroffen sind, zeigt die NIS2-Gap-Analyse, wo Sie stehen.
Häufige Fragen
Müssen wir uns als Zulieferer beim BSI registrieren?+
Müssen wir den Fragebogen unseres Kunden beantworten?+
Reicht ein ISO-27001-Zertifikat als Nachweis?+
Wie gehen wir mit mehreren unterschiedlichen Fragebögen um?+
Müssen wir dem Kunden unser ganzes Sicherheitskonzept schicken?+
Weiterlesen
Quellen
- BSI-Gesetz (BSIG), Gesamtausgabe, zuletzt geändert durch Art. 8 G v. 22.10.2026, §§ 28, 30, 33 (abgerufen am 2026-11-06)
- BSI: #nis2know Sichere Lieferkette (abgerufen am 2026-11-06)
- BSI: Allgemeine FAQ zu NIS‑2 (Anwendungsbereich Nr. 27, Pflichten Nr. 10, Lieferketten Nr. 1 und 2) (abgerufen am 2026-11-06)
- BSI: Onepager NIS‑2 und ISO 27001, Version 1.0 vom 01.04.2026 (abgerufen am 2026-11-06)
- Durchführungsverordnung (EU) 2024/2690, Anhang Nr. 5 (Sicherheit der Lieferkette) (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).