Stand: 2026-11-06
Sind Sie selbst Zulieferer und Ihr Kunde verlangt NIS2-Nachweise, lesen Sie die Seite NIS2 für Zulieferer. Alle zehn Maßnahmen aus § 30 Abs. 2 BSIG im Überblick stehen auf der Seite § 30 BSIG. Rechtsstand: BSIG in der Fassung vom 22.10.2026; allgemeine Information, keine Rechtsberatung.
Was verlangt § 30 Abs. 2 Nr. 4 BSIG?
Das Gesetz nennt als Mindestmaßnahme die „Sicherheit der Lieferkette einschließlich sicherheitsbezogener Aspekte der Beziehungen zu unmittelbaren Anbietern oder Diensteanbietern“ (§ 30 Abs. 2 Satz 2 Nr. 4). Die NIS2-Richtlinie spricht in Art. 21 Abs. 2 Buchst. d von den Beziehungen „zwischen den einzelnen Einrichtungen und ihren unmittelbaren Anbietern oder Diensteanbietern“. Auf der Lieferkettenseite des BSI steht der Wortlaut der Richtlinie; für Einrichtungen in Deutschland gilt der Text des BSIG.
Die Pflicht konkretisiert die Grundpflicht aus § 30 Abs. 1: geeignete, verhältnismäßige und wirksame Maßnahmen, deren Einhaltung zu dokumentieren ist. Sie gilt seit dem 06.12.2025, unabhängig von der Registrierung beim BSI.
Wie ist die Pflicht auszulegen?
Drei Punkte bestimmen den Umfang:
- Unmittelbare Anbieter: Gemeint sind die direkten Lieferanten und Dienstleister. Ihre Unterauftragnehmer erreicht die Einrichtung über Vertragsklauseln, die sie weitergeben.
- Schwachstellen und Entwicklungsprozesse: Die Richtlinie verlangt ausdrücklich, die Schwachstellen der einzelnen Anbieter, die Gesamtqualität ihrer Produkte und ihre Cybersicherheitspraxis einschließlich der Sicherheit ihrer Entwicklungsprozesse zu berücksichtigen (Art. 21 Abs. 3). Im BSIG-Text steht das nicht, wohl aber in der Gesetzesbegründung, die das BSI zitiert: vertragliche Vereinbarungen zu Risikomanagementmaßnahmen, Bewältigung von Sicherheitsvorfällen und Patchmanagement sowie die Berücksichtigung von Empfehlungen des BSI zu Produkten und Diensten.
- Wer verpflichtet ist: Das BSIG verpflichtet Zulieferer nicht unmittelbar. Nach Auffassung des BSI muss die betroffene Einrichtung sie aber zur Einhaltung entsprechender Sicherheitsanforderungen verpflichten, um ihre eigenen Pflichten zu erfüllen.
Ein allgemeines Zertifikat, das die Lieferkettenanforderung nachweist, gibt es nach Auskunft des BSI nicht. Das BSI begrüßt Vorstöße der Wirtschaft für einen einheitlichen Fragenkatalog an Lieferanten. Den CyberRisikoCheck nennt es als Ersteinschätzung; NIS2-Konformität lässt sich damit nicht erreichen.
Was regelt die Durchführungsverordnung 2024/2690?
Für die elf digitalen Einrichtungsarten, für die die Durchführungsverordnung nach § 30 Abs. 3 BSIG Vorrang hat (etwa Cloud-Anbieter, Rechenzentren und Managed Service Provider; vollständig im Sektorenverzeichnis), regelt Kapitel 5 ihres Anhangs die Lieferkette im Detail. Für alle anderen Einrichtungen ist es keine Pflicht, aber eine gute Vorlage; die Dienstleisterbewertung unten folgt ihr.
| DVO Anhang | Inhalt (zusammengefasst) |
|---|---|
| Nr. 5.1.1 | Konzept für die Sicherheit der Lieferkette, das die Beziehungen zu direkten Anbietern regelt; eigene Rolle in der Lieferkette festlegen und mitteilen |
| Nr. 5.1.2 | Auswahlkriterien: Cybersicherheitsverfahren der Anbieter einschließlich Entwicklung, Fähigkeit zur Erfüllung der Vorgaben, Qualität und Resilienz der Produkte, Möglichkeit zur Diversifizierung |
| Nr. 5.1.4 | Vertragsinhalte, soweit angemessen: (a) Sicherheitsanforderungen, (b) Schulung und Qualifikation des Personals, (c) Zuverlässigkeitsüberprüfung, (d) unverzügliche Meldung von Sicherheitsvorfällen, (e) Prüfrecht oder Prüfberichte, (f) Behebung von Schwachstellen, (g) Regeln für Unterauftragnehmer, (h) Pflichten bei Vertragsende |
| Nr. 5.1.6, 5.1.7 | Konzept überprüfen, Änderungen bei Anbietern überwachen, Vorfälle bei Anbietern auswerten, Ergebnisse dokumentieren |
| Nr. 5.2 | Verzeichnis der direkten Anbieter mit Kontaktstellen und den bereitgestellten IKT-Produkten, -Diensten und -Prozessen |
Welche ISO-27001-Controls entsprechen Nr. 4?
Das BSI ordnet dem Konzept für die Sicherheit der Lieferkette die Controls A.5.19, A.5.20, A.5.21 und A.8.30 aus ISO/IEC 27001:2022 zu, dem Verzeichnis der Anbieter A.5.22. Das BSI betont: Wer nach diesen Standards umsetzt, erfüllt die Anforderungen des BSIG nicht automatisch vollständig.
| ISO/IEC 27001:2022 | Kurzbezeichnung (eigene) | Bezug |
|---|---|---|
| A.5.19 | Sicherheit in Lieferantenbeziehungen | Konzept (BSI-Zuordnung) |
| A.5.20 | Sicherheit in Lieferantenverträgen | Konzept (BSI-Zuordnung) |
| A.5.21 | Sicherheit in der IKT-Lieferkette | Konzept (BSI-Zuordnung) |
| A.8.30 | ausgelagerte Entwicklung | Konzept (BSI-Zuordnung) |
| A.5.22 | Überwachung und Änderung von Lieferantenleistungen | Verzeichnis (BSI-Zuordnung) |
| A.5.23 | Sicherheit bei der Nutzung von Cloud-Diensten | eigene Ergänzung für Cloud-Anbieter |
Wer mit IT-Grundschutz arbeitet, findet die Einordnung von Grundschutz++ auf der Schwesterseite NIS2 und Grundschutz++ auf grundschutz-readiness.de. Den Vergleich von ISO 27001 und NIS2 insgesamt zeigt die Seite NIS2 und ISO 27001.
Brauchen wir eine SBOM von unseren Lieferanten?
BSIG, NIS2-Richtlinie und Durchführungsverordnung verwenden den Begriff SBOM (Software Bill of Materials, Software-Stückliste) nicht. Eine allgemeine Pflicht, von jedem Lieferanten eine SBOM zu verlangen, lässt sich daraus nicht ableiten.
Die Texte verlangen aber Informationen, für die eine SBOM ein geeignetes Format ist: Die Richtlinie fordert, Schwachstellen der Anbieter und die Qualität ihrer Produkte zu berücksichtigen. Die Durchführungsverordnung verlangt für ihre Einrichtungsarten beim Erwerb von IKT-Produkten „Informationen zur Beschreibung der Hardware- und Softwarekomponenten“ und Angaben zu Sicherheitsupdates über die Lebensdauer (Anhang Nr. 6.1.2 Buchst. b und c). Eine SBOM liefert genau diese Komponentenliste in maschinenlesbarer Form und macht sichtbar, ob eine neu bekannte Schwachstelle ein eingesetztes Produkt betrifft.
Unsere Empfehlung: Bei kritischer Software (Stufe A) die Bereitschaft zur SBOM im Fragebogen abfragen und bei Neubeschaffungen in die Anforderungen aufnehmen; bei Standardsoftware ohne besonderen Zugriff genügt aus unserer Sicht die Frage nach Updatefristen und Unterstützungszeitraum. Welche Pflichten Hersteller nach dem CRA (Verordnung (EU) 2024/2847) haben und wie sich das zu NIS2 verhält, erklärt die Schwesterseite CRA, NIS2 und DORA abgrenzen auf cra-readiness.de. SBOMs erstellen und auswerten bietet Blackfort Technology als eigene Leistung an: SBOM-Service.
Welche Nachweise eignen sich?
Es gibt kein vorgeschriebenes Nachweispaket, und ein Nachweis wird nur auf Anordnung des BSI fällig. Geeignete Nachweisbeispiele, getrennt nach Herkunft:
| Herkunft | geeignete Nachweisbeispiele |
|---|---|
| Gesetzliche Pflicht (§ 30 Abs. 1 Satz 3) | Dokumentation, dass Maßnahmen zur Lieferkette ergriffen wurden; die Form ist nicht vorgegeben |
| Pflicht nur für DVO-Einrichtungen | Konzept für die Sicherheit der Lieferkette; Auswahlkriterien; Verzeichnis der direkten Anbieter; Verträge mit den Inhalten nach Anhang Nr. 5.1.4, soweit angemessen |
| Fachliche Empfehlung (BSI) | Vereinbarungen mit Dienstleistern zu Risikomanagement, Bewältigung von Sicherheitsvorfällen und Patchmanagement; Anforderungen nach Security by Design und Security by Default |
| Blackfort-Beispiel | Dienstleisterverzeichnis mit Einstufung, ausgefüllte Lieferantenfragebögen, Bewertungsblatt mit Entscheidung und Wiedervorlage, Vertragsnachträge |
Beispiel: Entsorgungsunternehmen mit acht Dienstleistern
Fiktives Beispiel, kein Kunde. Ein Entsorgungsunternehmen mit 140 Beschäftigten fällt unter Anlage 2 (Abfallbewirtschaftung) und ist wichtige Einrichtung. Server und Firewall betreut ein Systemhaus, die Branchensoftware läuft als Cloud-Dienst, die Fahrzeuge melden ihre Touren an eine Telematikplattform, die Fahrzeugwaage wartet der Hersteller per Fernzugang. Dazu kommen Lohnabrechnung, Druckerdienst, Gebäudereinigung und ein Anbieter für Arbeitskleidung.
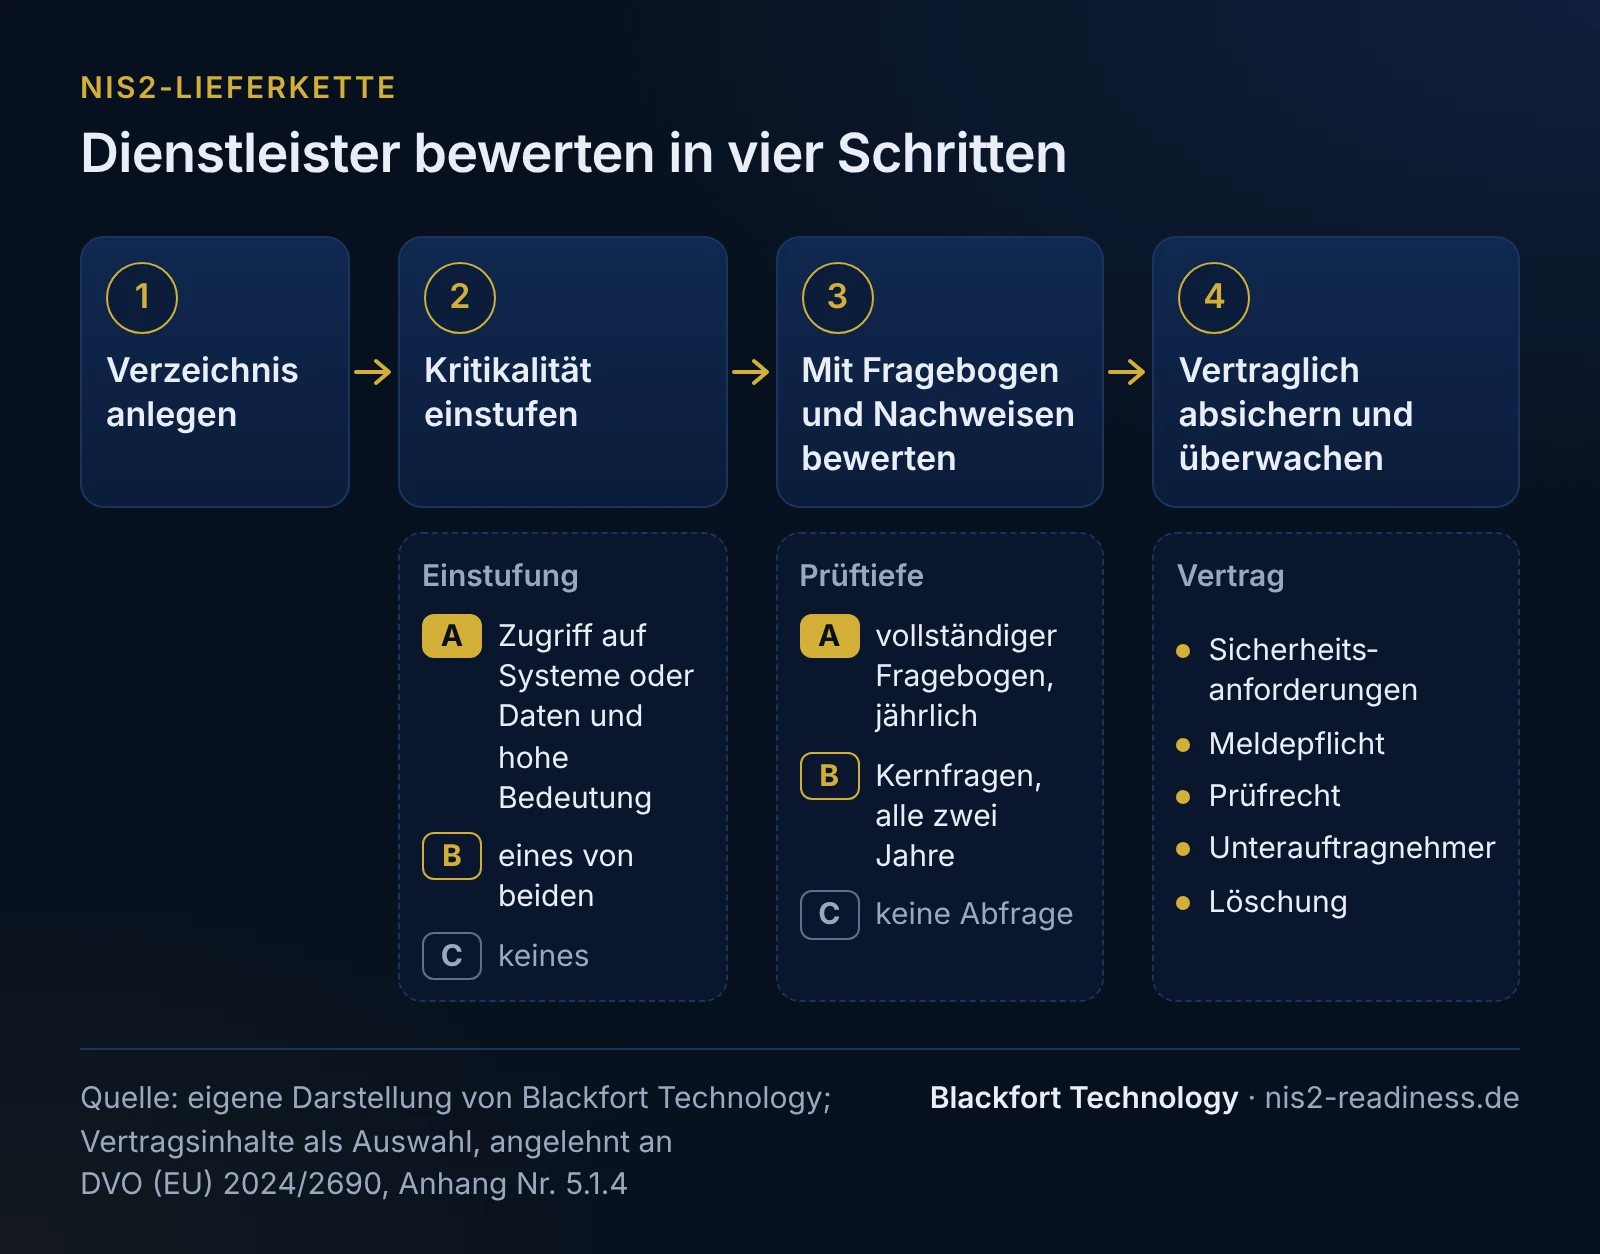
Das Unternehmen legt ein Verzeichnis an, stuft jeden Dienstleister nach Zugriff und Bedeutung ein und fragt nur die kritischen ab.
Arbeitsprodukt 1: Dienstleisterbewertung
Einstufung: A = Zugriff auf Systeme oder Daten und hohe Bedeutung für die eigenen Dienste; B = eines von beiden; C = keines. A erhält den vollständigen Fragebogen mit Nachweisen und wird jährlich überprüft, B die Kernfragen alle zwei Jahre, C keine Abfrage.
| Dienstleister | Leistung | Zugriff | Stufe | Ergebnis Fragebogen | Vertrag: Meldepflicht, Prüfrecht, Unterauftrag, Löschung | Maßnahme, Frist |
|---|---|---|---|---|---|---|
| Systemhaus | Betrieb Server, Firewall, Backup | Administratorzugang | A | ISO 27001, Leistung im Geltungsbereich; MFA ja; Meldefrist 24 h | Meldepflicht fehlt, Prüfrecht fehlt | Vertragsnachtrag, 31.01.2027 |
| Branchensoftware (Cloud) | Auftragsabwicklung, Abrechnung | alle Kundendaten | A | C5-Prüfbericht liegt vor; Rechenzentrum in der EU; Löschung bei Vertragsende geregelt | vollständig | Wiedervorlage 11/2027 |
| Telematikplattform | Tourenplanung, Fahrzeugortung | Fahrzeug- und Tourendaten | A | keine Zertifizierung; MFA nur optional; Updatefristen offen | Meldepflicht fehlt | MFA aktivieren, Nachtrag, Gespräch über Updatefristen, 28.02.2027 |
| Hersteller Fahrzeugwaage | Wartung per Fernzugang | Waagenrechner | A | Fernzugang dauerhaft offen, gemeinsames Passwort | Prüfrecht fehlt | Zugang nur auf Anforderung mit MFA und Protokoll, 31.12.2026 |
| Lohnabrechnung | Gehaltsabrechnung | Personaldaten | B | Kernfragen erfüllt | vollständig | Wiedervorlage 11/2028 |
| Druckerdienst | Wartung Multifunktionsgeräte | Geräte im Netz | B | Kernfragen erfüllt bis auf MFA | Meldepflicht fehlt | Geräte in eigenes Netzsegment, 31.03.2027 |
| Gebäudereinigung | Reinigung | Zutritt, kein IT-Zugriff | C | keine Abfrage | Verschwiegenheit vorhanden | - |
| Arbeitskleidung | Lieferung | keiner | C | keine Abfrage | - | - |
Das Ergebnis: vier A-Dienstleister, bei dreien fehlen Vertragsklauseln, bei zweien technische Mindeststandards. Die Fernwartung der Waage ist das größte offene Risiko. Wie man Fernzugänge von Dienstleistern technisch absichert, beschreibt Blackfort Technology auf der Seite Fernwartung absichern. Die offenen Punkte gehen als Risiken in die Risikoanalyse.
Arbeitsprodukt 2: Lieferantenfragebogen
Der Fragebogen enthält 27 Fragen in zwölf Bereichen, davon 12 Kernfragen für Stufe B. Jede Frage nennt ihren Bezug zu § 30 Abs. 2 BSIG, zur Richtlinie oder zum Anhang der Durchführungsverordnung. Die Excel-Datei hat ein Deckblatt mit Anleitung, ein Blatt für die Angaben des Lieferanten, den Fragebogen mit Auswahlfeldern und ein Bewertungsblatt für den Auftraggeber.
Lieferantenfragebogen herunterladen (Excel, Version 1.1, Stand 06.11.2026)
Sie dürfen diese Vorlage im eigenen Unternehmen nutzen, anpassen und an Ihre Lieferanten und Dienstleister weitergeben. Eine Veröffentlichung oder ein Weiterverkauf ist nicht gestattet.
Auszug (Kernfragen):
| Nr. | Frage | Bezug |
|---|---|---|
| A1 | Gibt es eine benannte Person oder Stelle, die für Informationssicherheit verantwortlich ist? | § 30 Abs. 2 Nr. 1 BSIG |
| A4 | Welche Zertifikate oder Prüfberichte bestehen, mit welchem Geltungsbereich, und ist die Leistung für uns darin enthalten? | Nachweis |
| C2 | Melden Sie uns Sicherheitsvorfälle, die unsere Systeme, Daten oder die vereinbarte Leistung betreffen können, unverzüglich? Innerhalb welcher Zeit nach Kenntnis? Ist das vertraglich geregelt? | DVO Anhang Nr. 5.1.4 d |
| D1 | Werden unsere Daten gesichert und wird die Wiederherstellung regelmäßig getestet? | § 30 Abs. 2 Nr. 3 BSIG |
| E1 | Setzen Sie Unterauftragnehmer mit Zugriff auf unsere Daten oder Systeme ein? | DVO Anhang Nr. 5.1.4 g |
| F1 | Gibt es ein Verfahren für Sicherheitsupdates mit festen Fristen nach Kritikalität? | § 30 Abs. 2 Nr. 5 BSIG |
| G2 | Nutzen Ihre Beschäftigten für Zugriffe auf unsere Systeme eine Multi-Faktor-Authentifizierung? | § 30 Abs. 2 Nr. 10 BSIG |
| K2 | Räumen Sie uns ein Prüfrecht ein oder stellen Sie Prüfberichte zur Verfügung? | DVO Anhang Nr. 5.1.4 e |
Der Fragebogen ist eine Arbeitshilfe und ersetzt keine Vertragsregelung. Antworten ohne Nachweis sind Selbstauskünfte; bei Stufe A sollten Sie Belege anfordern, etwa Zertifikat mit Geltungsbereich, Testprotokoll oder Richtlinie. Ein ISO-27001-Zertifikat ist ein guter Beleg, wenn die Leistung für Sie im Geltungsbereich liegt; Vertragsklauseln wie die Meldepflicht ersetzt es nicht. Wie Zulieferer Zertifikate als Nachweis einsetzen, zeigt die Seite NIS2 für Zulieferer.
Drei typische Lücken
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Gleicher Fragebogen an alle | Keine Einstufung nach Kritikalität. | Hoher Aufwand, unbeantwortete Bögen, die wichtigen Dienstleister werden nicht genauer geprüft. | Verzeichnis mit Einstufung A, B, C; Tiefe der Prüfung nach Stufe |
| Verträge ohne Sicherheitsklauseln | Altverträge und Standard-AGB des Dienstleisters. | Von einem Vorfall beim Dienstleister erfährt die Einrichtung spät oder gar nicht; die eigene Meldefrist läuft trotzdem. | Nachtrag mit Meldepflicht, Prüfrecht, Regeln für Unterauftragnehmer und Löschung |
| Bewertung einmal, Verzeichnis veraltet | Die Bewertung war ein Projekt, der Einkauf ist nicht eingebunden. | Neue Cloud-Dienste und Fernzugänge kommen ohne Prüfung hinzu. | Prüfung als Schritt im Einkaufsprozess, Wiedervorlage nach Stufe |
Wie Blackfort Technology unterstützt
Wir legen mit Ihnen das Dienstleisterverzeichnis an, stufen ein, werten die Fragebögen aus und formulieren die fachlichen Anforderungen für Vertragsnachträge. Die rechtliche Gestaltung der Verträge bleibt bei Ihrer Rechtsberatung. Der Einstieg ist die NIS2-Gap-Analyse.
Häufige Fragen
Müssen wir alle Lieferanten nach NIS2 bewerten?+
Ist unser Dienstleister durch NIS2 selbst verpflichtet?+
Gibt es einen offiziellen NIS2-Lieferantenfragebogen des BSI?+
Was ist mit Unterauftragnehmern unserer Dienstleister?+
Weiterlesen
Quellen
- § 30 BSIG: Risikomanagementmaßnahmen (gesetze-im-internet.de) (abgerufen am 2026-11-06)
- Richtlinie (EU) 2022/2555 (NIS‑2-Richtlinie), Art. 21 Abs. 2 und 3 (abgerufen am 2026-11-06)
- Durchführungsverordnung (EU) 2024/2690, Anhang Nr. 5 und 6.1 (abgerufen am 2026-11-06)
- BSI: Infopaket „Sichere Lieferkette“ (mit Zuordnung zu ISO 27001:2022) (abgerufen am 2026-11-06)
- BSI: Allgemeine FAQ zu NIS‑2 (Lieferkette, Zulieferer, Nachweis auf Anordnung) (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).